Google приостановила вознаграждения за найденные баги из-за спама от нейросетей
Кодик кратко объясняет суть статьи
Google временно прекратила приём отчётов об уязвимостях в открытом ПО из-за массового притока недостоверных сообщений, созданных нейросетями. Программа OSS VRP заморожена до начала 2027 года. Специалисты компании и разработчики столкнулись с огромным числом ложных заявок, сгенерированных искусственным интеллектом, что привело к значительной нагрузке на проверку фиктивных ошибок. Исследователям рекомендовано переключиться на другие действующие программы поиска уязвимостей.
Читайте в Telegram
|
Google временно заморозила программу вознаграждения за поиск уязвимостей в проектах с открытым исходным кодом из-за наплыва сгенерированных нейросетями отчётов.
Приём сообщений об ошибках в рамках инициативы Open Source Software Vulnerability Reward Program (OSS VRP) приостановлен с 1 октября. Следующие новости о судьбе проекта компания пообещала предоставить не раньше первого квартала 2027 года.
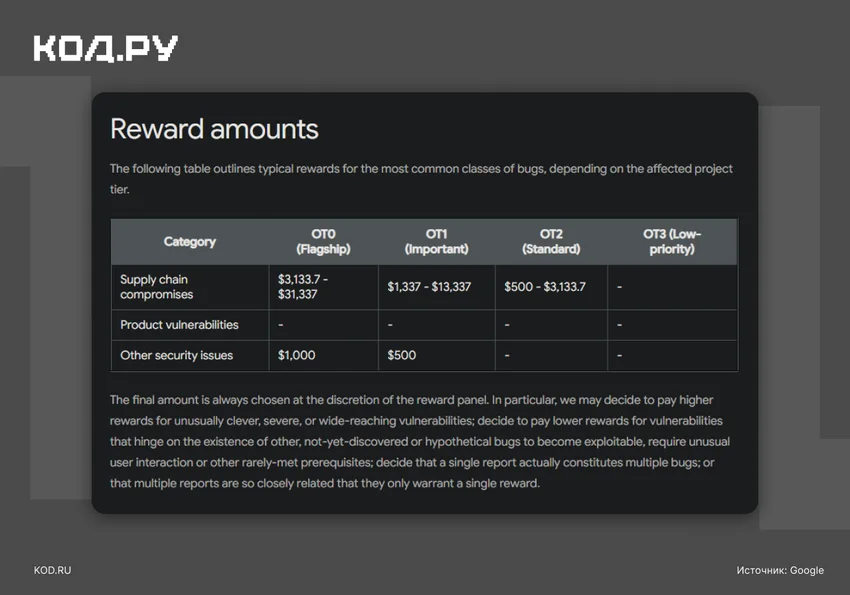
В официальном заявлении компании отмечается, что пауза связана со «значительным увеличением количества автоматических заявок, подавляющее большинство которых не соответствуют действительности». Из-за вала мусорных отчётов, сформированных генеративным искусственным интеллектом, специалисты Google и сторонние разработчики опенсорс-проектов оказались буквально перегружены проверкой ложных срабатываний и несуществующих багов.
Исследователям безопасности пока предложили обратить внимание на другие программы Google по поиску уязвимостей, которые продолжают функционировать в обычном режиме.
Ранее эксперты по кибербезопасности неоднократно предупреждали, что распространение генеративных моделей несёт серьёзную угрозу для программ Bug Bounty. Охотники за вознаграждениями начали массово привлекать языковые модели для автоматического сканирования кода и составления заявок в надежде на лёгкие выплаты. Однако на практике ИИ чаще генерирует убедительно звучащие выдумки, отнимающие рабочее время инженеров, а не указывает на реальные бреши в защите.