Anthropic разлогинивает пользователей Claude и удаляет карты из-за кражи сессий

Кодик кратко объясняет суть статьи
Anthropic принудительно разлогинила пользователей Claude и удалила их сохранённые банковские карты из-за массовой кражи сессий с помощью инфостиллеров, таких как Vidar, LummaC2, StealC, RedLine, Acreed и Atomic Stealer. Злоумышленники, используя вредоносное ПО, похищали активные сессии из браузеров, обходя пароли и двухфакторную аутентификацию, чтобы несанкционированно тратить лимиты и списывать средства. Компания заблокировала уязвимые сессии, вернула украденные деньги и подчеркнула, что утечка связана с заражением устройств пользователей, а не с уязвимостью самого сервиса. Anthropic рекомендует сначала удалить вирусы с устройства, а затем уже менять пароли.
Читайте в Telegram
|
Anthropic принудительно разлогинивает пользователей Claude и удаляет их банковские карты из-за кражи сессий. Об этом сообщает BleepingComputer.
Компания завершила активные сеансы в аккаунтах пострадавших пользователей, удалила сохранённые способы оплаты и вернула деньги за несанкционированные списания.
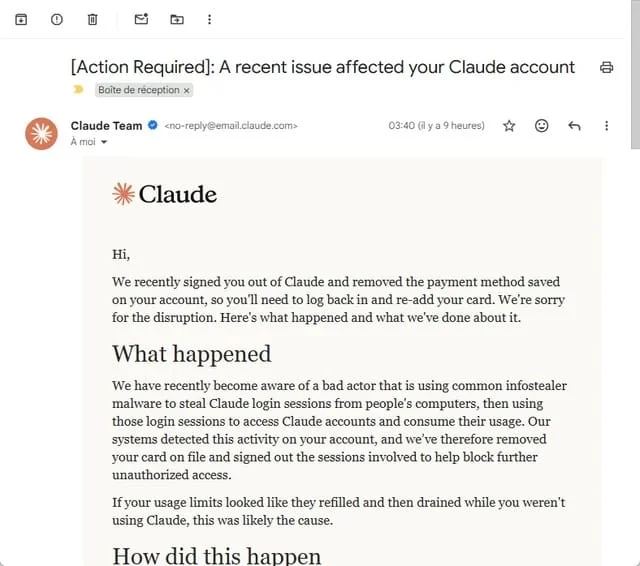
Злоумышленники используют инфостиллеры для перехвата активных сессий прямо из браузера. Это позволяет хакерам обходить пароли и двухфакторную аутентификацию, чтобы незаметно тратить чужие лимиты.
Разработчики подчёркивают, что заражение устройств никак не связано с самим ИИ-сервисом. Вредоносные программы обычно попадают на ПК при скачивании пиратского софта или подозрительных приложений.
Эксперты выявили несколько видов вирусов, которые собирают чужие данные. На Windows это Vidar, LummaC2, StealC, RedLine и Acreed, а на Mac — троян Atomic Stealer.
Выход из аккаунта останавливает украденную сессию, но не удаляет вирус с жёсткого диска. Anthropic настоятельно рекомендует пользователям сначала очистить ПК от зловредов, а уже затем менять пароли.