«Лаборатория Касперского»: через Telegram могли распространять троян с помощью уязвимости виджетов

Читайте в Telegram
|
«Лаборатория Касперского» зафиксировала реальные атаки, предположительно связанные с уязвимостью новых HTML-виджетов Telegram.
По данным компании, при посещении некоторых Telegram-каналов на компьютерах пользователей незаметно запускался PowerShell-скрипт, который скачивал троян WebRAT (Salat Stealer).
- Вредоносное ПО позволяет злоумышленникам удалённо управлять заражённой системой, а также красть данные криптокошельков и аккаунтов Telegram. Первые попытки подобных атак специалисты «Лаборатории Касперского» обнаружили в ночь на 13 ноября.
- Новые данные появились вскоре после того, как Павел Дуров* прокомментировал сообщения об уязвимостях Telegram-виджетов. Он утверждал, что проблема с удалённым выполнением кода «не существует» и получить контроль над устройством просто после получения сообщения невозможно.
- По словам Дурова*, для показанной ранее атаки пользователю сначала требовалось самостоятельно запустить сторонний сервис. Он также заявил, что даже этот сценарий Telegram уже полностью заблокировал на стороне сервера.
«Эксперты "Лаборатории Касперского" фиксируют вредоносную активность, предположительно связанную с данной уязвимостью, которая эксплуатировалась при посещении некоторых Telegram-каналов. В результате этой активности незаметно для пользователя запускается PowerShell-скрипт, который скачивает и запускает известное ВПО WebRAT (Salat Stealer), написанное на Rust. Этот троян позволяет злоумышленником управлять зараженной системой. Также он способен красть данные криптокошельков и аккаунтов в Telegram. Мы уже подробно его разбирали в материале на Securelist».
Ранее исследователи действительно демонстрировали выполнение произвольного кода через Telegram Widgets. В Telegram Desktop специально сформированный виджет позволял запустить на компьютере системный «Калькулятор». Подробнее об этой истории «Код.ру» рассказывал ранее.
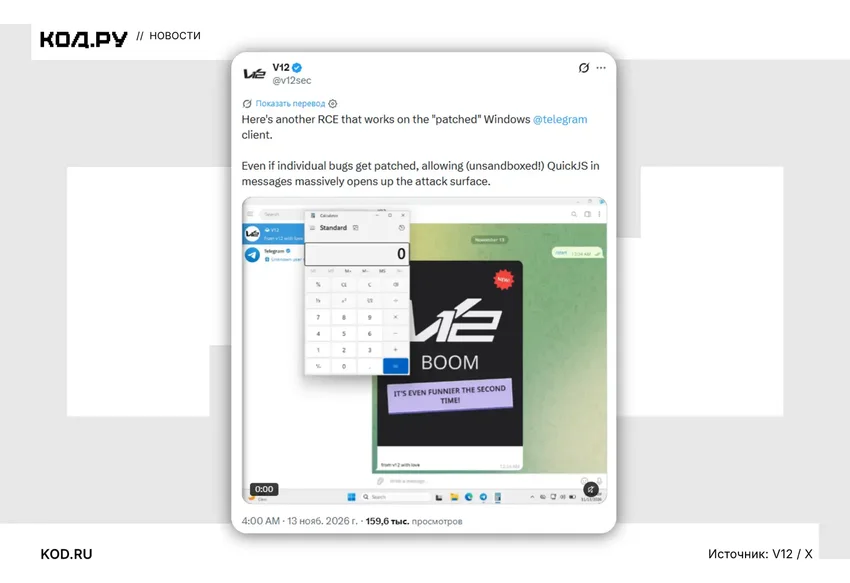
Теперь «Лаборатория Касперского» сообщает уже не о лабораторной демонстрации, а о зафиксированной вредоносной активности. При этом компания осторожно называет связь атак именно с уязвимостью виджетов предположительной — технические детали эксплуатации пока не опубликованы.
WebRAT написан на Rust и известен специалистам по безопасности как троян удалённого доступа. Он способен похищать данные, перехватывать управление заражённым компьютером и красть учётные записи.
До выхода исправления «Лаборатория Касперского» рекомендует пользователям не запускать виджеты в Telegram. Антивирусные решения компании уже обнаруживают и блокируют WebRAT.
* внесён в перечень террористов и экстремистов Росфинмониторинга