Кодик кратко объясняет суть статьи
В версиях Telegram Desktop с 4.15.1 по 6.9.3 обнаружена уязвимость, позволявшая внедрять вредоносный JavaScript-код в кнопки ботов, который активировался при открытии экспортированной в HTML переписки в браузере. Атакующий мог похищать сообщения, собирать данные о переписке или подменять содержимое страницы, но не получал прямого доступа к аккаунту. Уязвимость исправлена в версии 7.0.1 от 14 июля, однако ранее экспортированные HTML-файлы остаются опасными. Пользователям рекомендуется обновить клиент, пересоздать экспорт и удалить старые файлы либо отключать JavaScript в браузере при их просмотре. Также в Telegram Ads появился новый рекламный формат — Banner in Bot, предназначенный для показа объявлений внутри ботов.
Читайте в Telegram
|
В версиях приложения Telegram Desktop с 4.15.1 по 6.9.3 присутствовала уязвимость, позволявшая внедрять вредоносный код в экспортированные файлы переписок и похищать сообщения при их открытии в браузере.
Брешь возникла из-за некорректной обработки текста внутри кнопок, прикреплённых к сообщениям ботов. Злоумышленник мог встроить исполняемый JavaScript в обычную на вид кнопку, причём боту даже не требовалось состоять в целевом чате — сообщение мог переслать любой другой участник в личную переписку или группу.
Внутри самого мессенджера вредоносный код не срабатывал. Опасность возникала только тогда, когда пользователь экспортировал затронутую историю в формате HTML и запускал полученный документ в браузере с активным JavaScript.
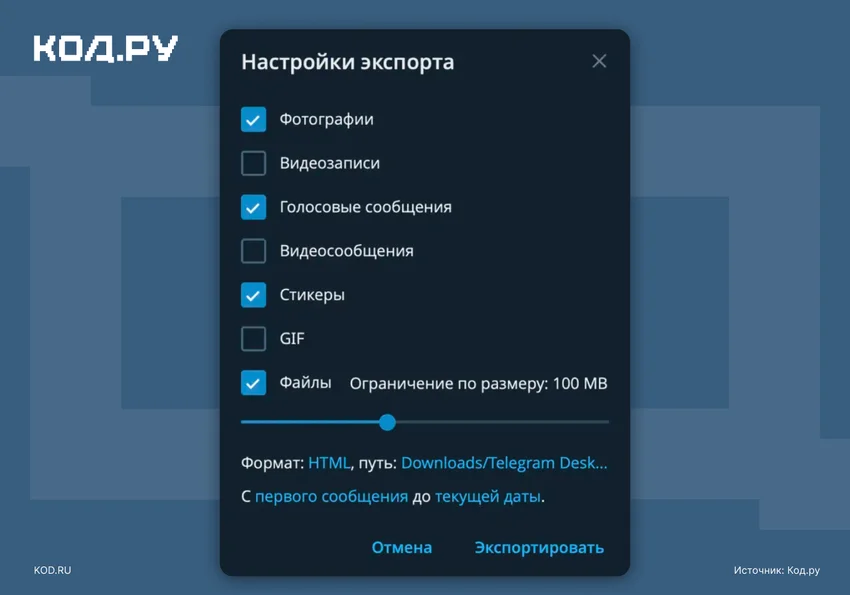
После открытия файла скрипт получал возможность считывать отображаемые сообщения и передавать их на удалённый сервер злоумышленников. Также код мог собирать имена отправителей, временные метки и базовые сведения о переписке либо заменять содержимое страницы поддельной формой верификации Telegram. При этом атака не давала прямого доступа ко всей учётной записи пользователя и не меняла сообщения на серверах мессенджера.
Разработчики исправили уязвимость 14 июля, выпустив обновление Telegram Desktop 7.0.1. Однако апдейт защищает исключительно новые выгрузки и не обезвреживает файлы, которые уже сохранены на диске. Чтобы обезопасить данные, пользователям рекомендуется обновить клиент и заново сделать необходимые экспорты, а старые HTML-документы удалить. Если архив всё же требуется просмотреть, перед открытием файла следует предварительно отключить исполнение JavaScript в браузере.