Обезвреженный семь лет назад червь Retadup снова заражает компьютеры в России

Читайте в Telegram
|
Червь Retadup, который считался уничтоженным с 2019 года, снова активен. Об этом сообщила «Лаборатория Касперского» в рамках Kaspersky CyberSecurity Weekend 2026 в Ташкенте.
За девять месяцев 2026 года защитные решения компании отразили около 15 000 попыток атак Retadup. Среди стран, где фиксировали атаки, — Россия, Перу, Ангола и Боливия.
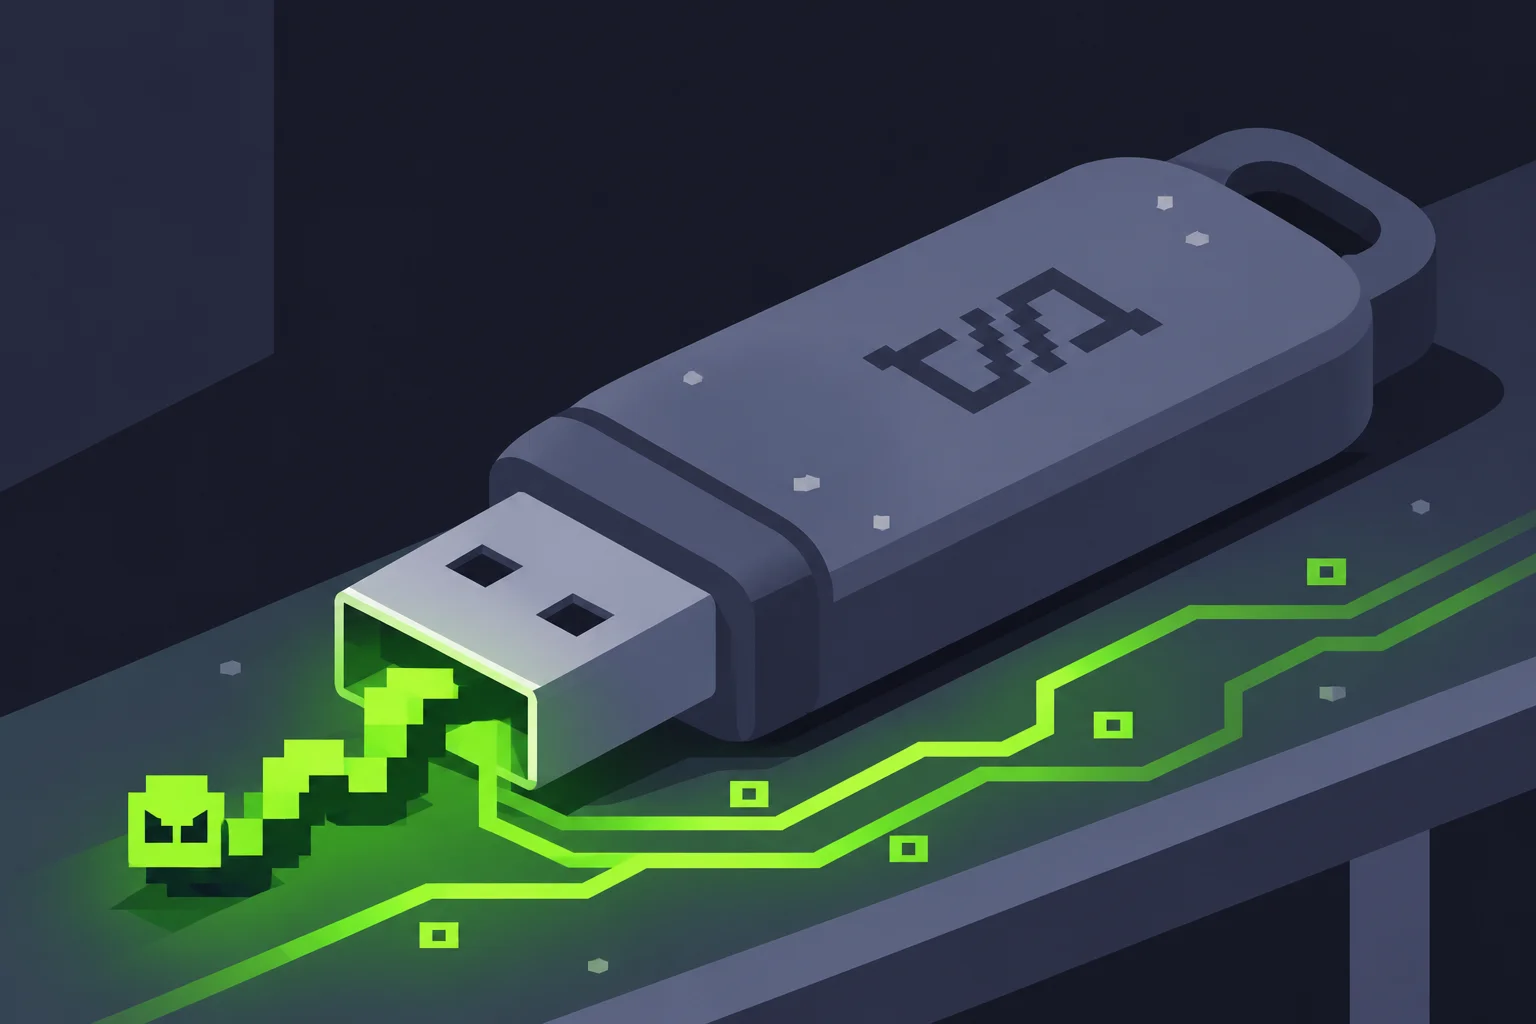
В 2017 году червь распространялся через USB-накопители: копировал себя на флешки в виде скрытых файлов и ярлыков, а на новом компьютере включал его в ботнет. В 2019 году правоохранительные органы Франции перехватили серверы управления и отправили ботам команду на самоуничтожение. Так вылечили более 850 000 устройств, но на флешках и компьютерах без доступа к интернету червь мог сохраниться.
В 2024 году неизвестные заново зарегистрировали домены бывших серверов управления Retadup и развернули на них новую инфраструктуру. Когда пользователь подключает старую заражённую флешку, червь обращается к знакомому адресу и получает команду загрузить CoffeeLoader.
Этот загрузчик расшифровывает свой код с помощью видеокарты, чтобы не попасться в песочницах — изолированных средах, где антивирусы проверяют подозрительные файлы. Он прописывается в автозагрузку, мешает удалить себя стандартными средствами, получает зашифрованные команды с сервера и загружает другие вредоносные программы, например похитители данных или шифровальщики.
«Старая флешка, забытая на полке, может оказаться не менее опасной, чем свежее фишинговое письмо», — отметил эксперт «Лаборатории Касперского» по кибербезопасности Олег Купреев.
Для защиты от заражения через USB-носители в компании советуют:
- обновлять операционную систему, защитное ПО и антивирусные базы;
- отключить автозапуск со съёмных носителей;
- сканировать флешку антивирусом до того, как открывать файлы на ней;
- включить отображение расширений и не запускать ярлыки (.lnk), программы и скрипты со старых носителей;
- хранить хотя бы одну резервную копию данных там, где её нельзя изменить с рабочего компьютера.