Хакеры украли данные миллиона банковских карт через старую уязвимость Windows

Читайте в Telegram
|
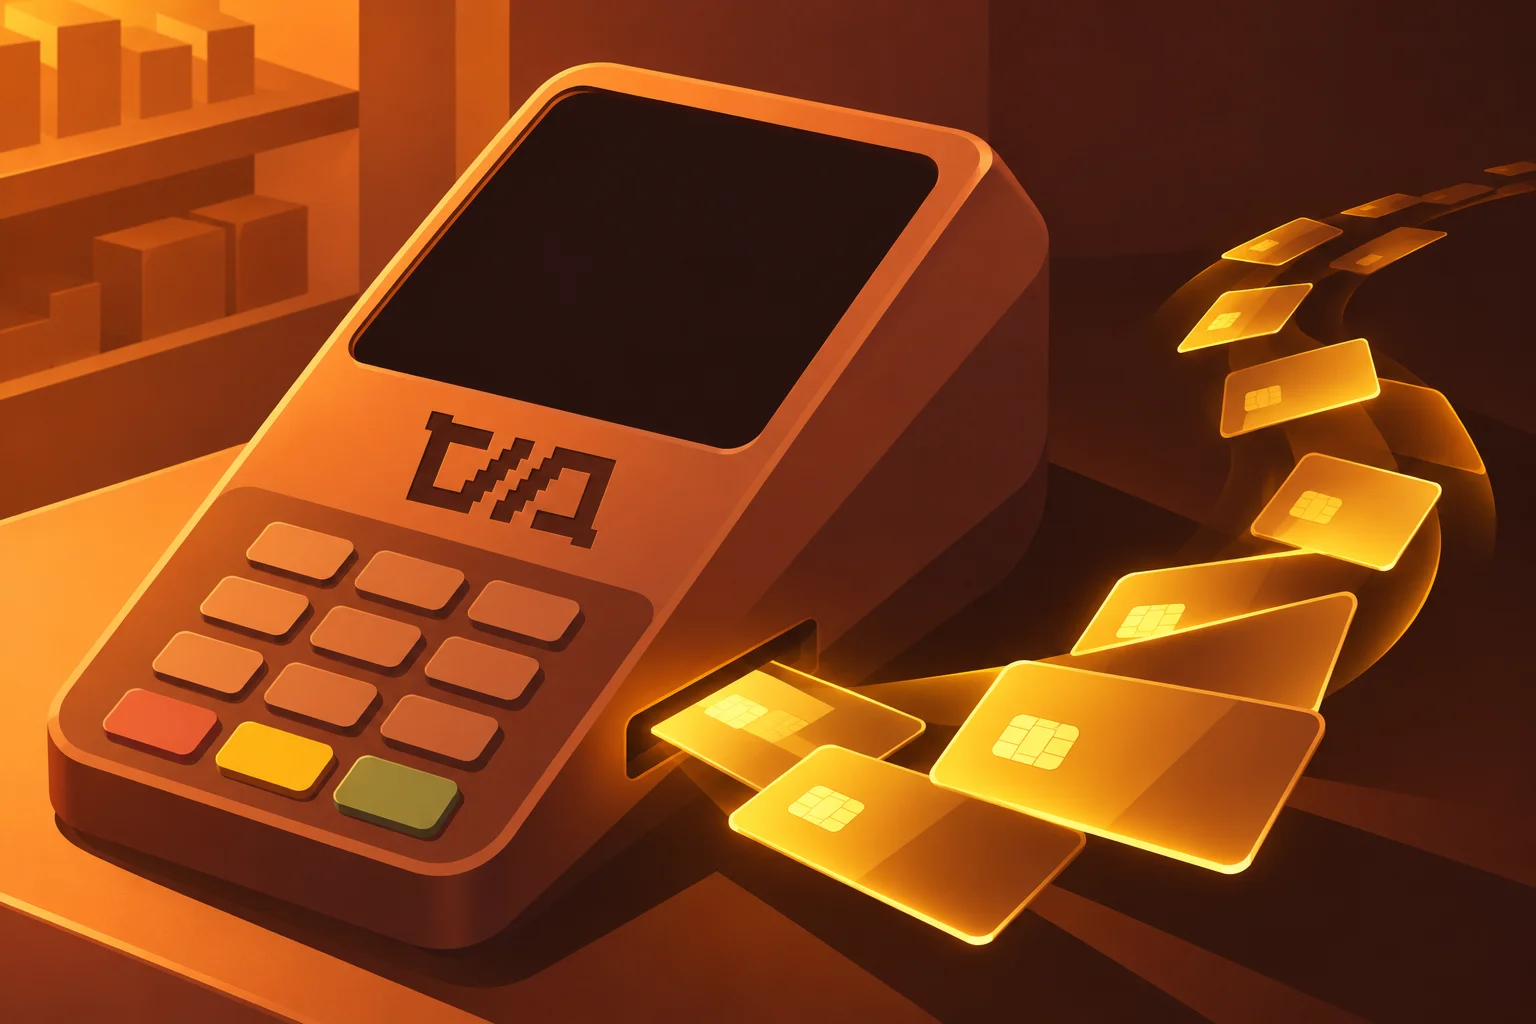
Хакеры заразили больше 700 кассовых терминалов в 20 с лишним странах и похитили данные как минимум миллиона карт. Об этом сообщили исследователи Cybernews.
Исследователи обнаружили общедоступный сервер хакеров. На нём лежали исходный код вредоносной программы, инструменты для взлома и панель VINY JUNIOR TRILHAS, в которой хранились украденные данные карт.
Вредоносная программа использовала уязвимость CVE-2024-49138 в драйвере файловой системы журналов Windows (CLFS). Она позволяет получить права администратора, если у злоумышленника уже есть доступ к устройству. Microsoft закрыла её в декабре 2024 года, то есть заражённые терминалы на Windows почти два года не обновлялись. Эксплойт хакеры собрали из общедоступного кода и доработали под кассы.
Получив права, программа устанавливала троян удалённого доступа, который собирал данные при каждой оплате картой. В панели нашлись номера карт, сроки действия, BIN-коды, страна и банк выпуска, тип карты и платёжная система. Там же были сведения о 782 заражённых терминалах: версия ОС, город и страна.
Больше всего пострадавших терминалов оказалось в Бразилии, основной целью были бразильские банки. По данным SC Media, затронуты и системы в США и России. По оценке исследователей, судя по языку документации, хакер из Бразилии.
Сервер перестал быть доступен 31 августа 2026 года. 8 сентября Cybernews сообщила о находке бразильской группе реагирования на компьютерные инциденты (CTIR).
По оценке исследователей, держателям карт грозят несанкционированные покупки и захват учётных записей. Насколько велик риск, зависит от систем выявления мошенничества в конкретных банках.