Патч для опасной уязвимости в Paint не доходит до пользователей Windows 11
Кодик кратко объясняет суть статьи
Microsoft устранила в графическом редакторе Paint уязвимость удалённого выполнения кода (CVE-2026-83844), оценённую как важную. Ошибка позволяет злоумышленнику отправлять вредоносные пакеты без участия пользователя. Исправление распространяется через Microsoft Store, однако многие пользователи не получили обновления автоматически и вручную, оставаясь на старых версиях. Текущая защищённая версия — 11.2609.401.0. Причины неполадок с доставкой патча неизвестны, официальные комментарии отсутствуют.
Читайте в Telegram
|
Microsoft закрыла в Paint уязвимость удалённого выполнения кода. Но исправленная версия редактора до многих компьютеров так и не дошла.
Уязвимость CVE-2026-83844 компания раскрыла 13 октября в рамках ежемесячного выпуска исправлений. Её оценили в 8,1 балла из 10 по шкале CVSS, рейтинг Microsoft — «важная», на ступень ниже критической.
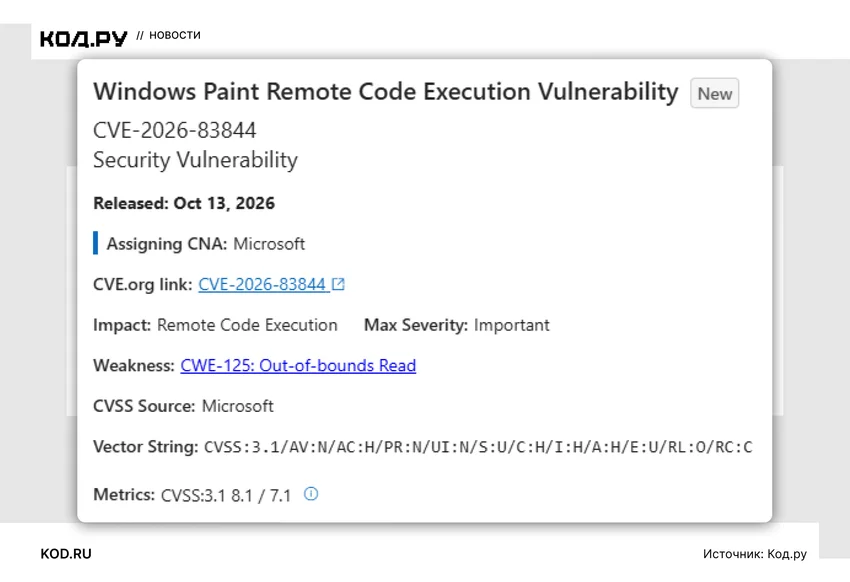
Ошибка относится к типу out-of-bounds read: программа считывает данные за пределами выделенного участка памяти. По описанию Microsoft, атакующему без авторизации достаточно отправить на уязвимый сервис специально подготовленный сетевой пакет, участие пользователя не требуется. Сложность атаки компания оценивает как высокую, случаев эксплуатации на момент раскрытия не было.
Paint обновляется через Microsoft Store отдельно от Windows Update, поэтому октябрьское накопительное обновление системы редактор не исправляет. Сейчас Microsoft указывает исправленной версию 11.2609.401.0. Изначально в бюллетене стояла 11.2605.91.0, номер заменили 2 ноября.
Администраторы и пользователи на Reddit и форуме Microsoft Q&A жалуются, что Store не предлагает обновление даже при ручной проверке и включённом автообновлении: Paint остаётся на версиях 11.2603.251.0 или 11.2605.81.0. Причина не ясна, это может быть поэтапное распространение, сбой доставки или ошибка в документации. Официально Microsoft расхождение не комментировала.
Узнать установленную версию можно в настройках Paint или командой PowerShell Get-AppxPackage -Name Microsoft.Paint | Select-Object Name, Version.
Накануне «Код.ру» рассказывал, как ИИ-агенты OpenAI нашли почти тысячу уязвимостей в ядре Linux.