Кодик кратко объясняет суть статьи
Исследователь безопасности Лукас Маар из компании Calif представил универсальный метод взлома Android-смартфонов под названием OEMpocalypse Now. С помощью цепочки эксплойтов вредоносное приложение без специальных разрешений может получить root-доступ на устройствах Samsung (серии Galaxy S23–S26 и Galaxy Z), Xiaomi (включая Xiaomi 17), Oppo, OnePlus и realme, даже при заблокированном загрузчике. Атака использует уязвимости в кастомном ПО производителей, а не в ядре Linux или драйверах чипсетов. Метод состоит из двух этапов: выход из песочницы и эксплуатация ошибки Use-After-Free в фирменном драйвере. Техника работает с высокой надёжностью на ядрах Linux от 5.15 до 6.12. Маар планирует публиковать детали поэтапно: первая часть описывает общую концепцию, последующие — технические аспекты для каждого бренда. Также выявлена отдельная уязвимость в Android 12 и новее, позволяющая обычным приложениям обходить защиту и раскрывать реальный IP-адрес пользователя, даже при использовании VPN.
Читайте в Telegram
|
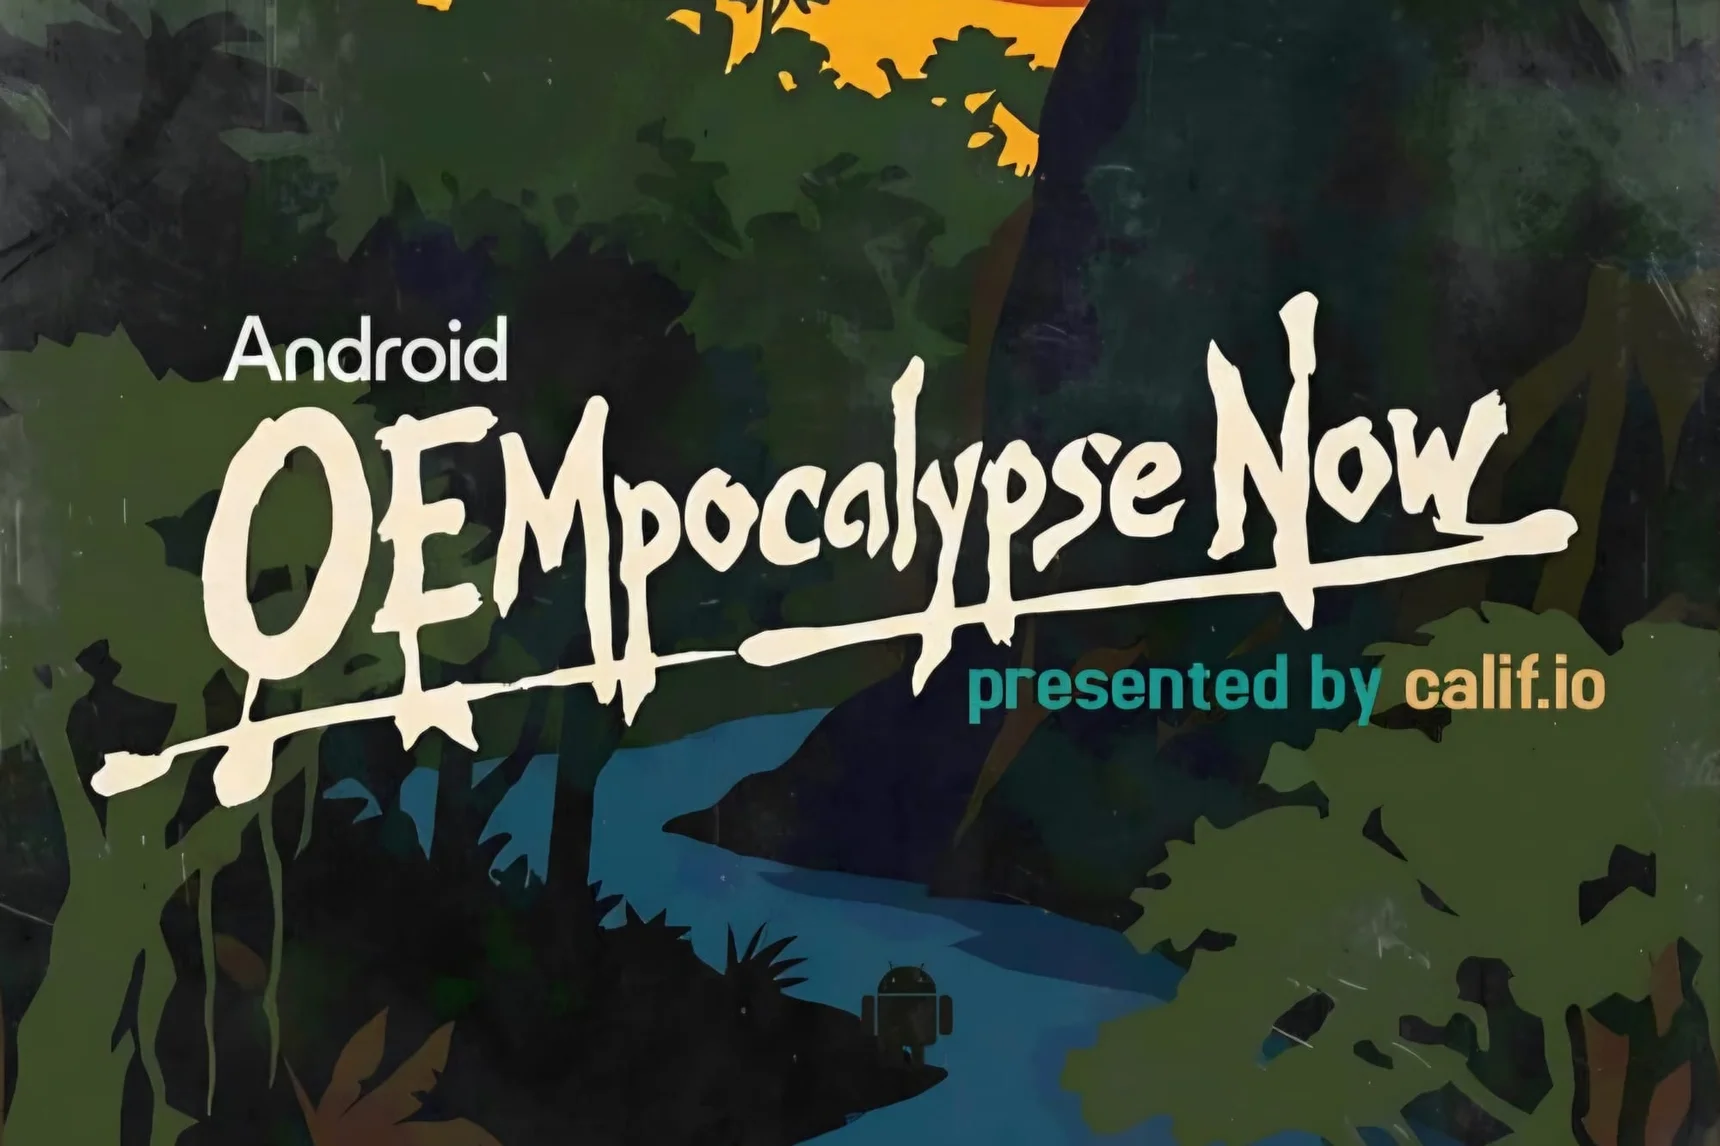
Исследователь безопасности из компании Calif Лукас Маар показал универсальный метод взлома Android-смартфонов под названием OEMpocalypse Now.
Разработанная цепочка эксплойтов позволяет приложению без особых разрешений получить максимальный root-доступ к системе на устройствах крупнейших производителей. Метод успешно протестировали на смартфонах линеек Samsung Galaxy (от S23 до S26 и серии Galaxy Z), устройствах Xiaomi (включая флагман Xiaomi 17), а также аппаратах Oppo, OnePlus и realme с заблокированным загрузчиком.
В отличие от большинства классических атак, нацеленных на ядро Linux или драйверы чипсетов Qualcomm и MediaTek, стратегия целиком опирается на бреши в коде самих производителей. Вендоры модифицируют операционную систему и внедряют собственные службы, расширяя поверхность для потенциального взлома.
Атака проходит в два этапа: сначала вредоносный процесс обходит изолированную среду песочницы, а затем эксплуатирует ошибку класса Use-After-Free (состояние, при котором система продолжает обращаться к уже освобождённой физической памяти) в фирменном драйвере производителя. Такой подход обеспечивает близкую к 100% надёжность и не зависит от версии ядра Linux в диапазоне от 5.15 до 6.12.
Специалист отметил, что планирует публиковать разборы уязвимостей сериями: первый материал посвящён общей концепции, а последующие статьи раскроют технические подробности эксплуатации цепочек для каждого конкретного бренда.