Читайте в Telegram
|
Злоумышленники впервые полностью автоматизировали поиск и эксплуатацию уязвимостей с помощью ИИ-агентов, сообщила группа анализа угроз Google (GTIG).
Исследователи Google и Mandiant нашли открытый сервер с системой, которую назвали exploit_agent. Она подключена к нескольким передовым и локальным языковым моделям, сравнивает код популярных веб-приложений до и после выхода патча, находит закрытую уязвимость, пишет эксплойт и сама запускает атаку. Судя по данным на сервере, оператора интересовали французские сайты СМИ, развлекательной индустрии и образовательных учреждений.
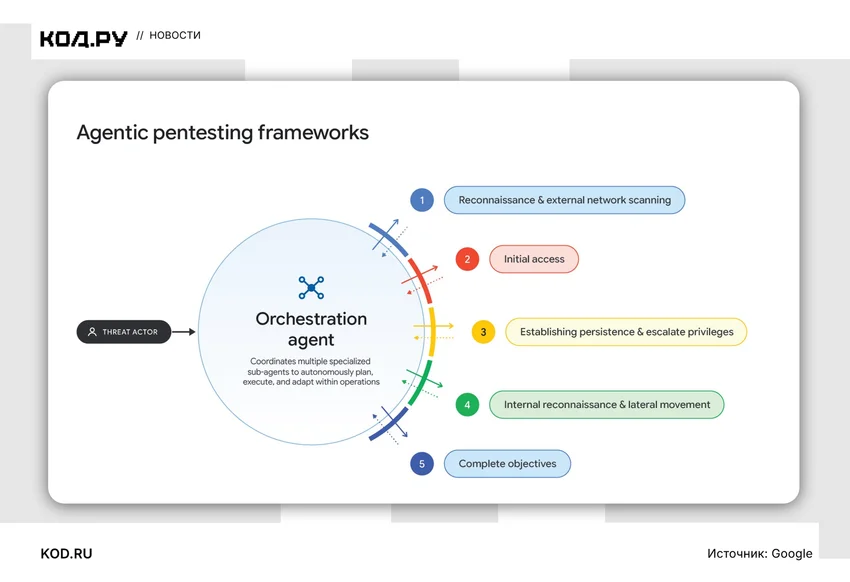
Кроме того, в реальных атаках хакеры применяют открытые многоагентные фреймворки для тестирования на проникновение: CAIRN, PentAGI, CyberStrikeAI и HexStrike AI. В них несколько ИИ-агентов делят работу между собой: получают на вход IP-адрес жертвы, сами ищут слабые места, генерируют одноразовые вредоносные программы и меняют тактику по результатам каждого шага. CAIRN, по данным GTIG, применяли против аэрокосмических компаний в США, а модифицированный PentAGI с конца августа по начало октября использовали для сканирования организаций в Азии. Одна из шпионских группировок, связанных с Китаем, разрабатывала собственную систему автоматических атак.
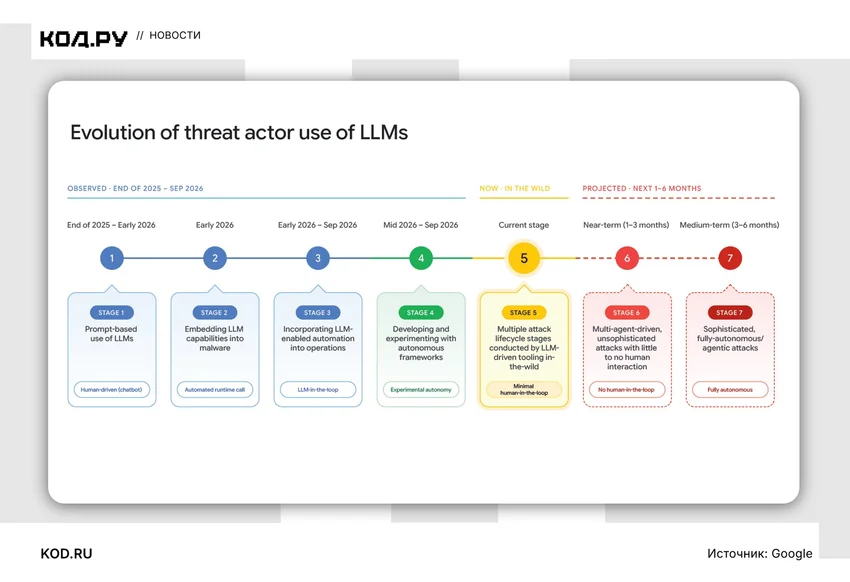
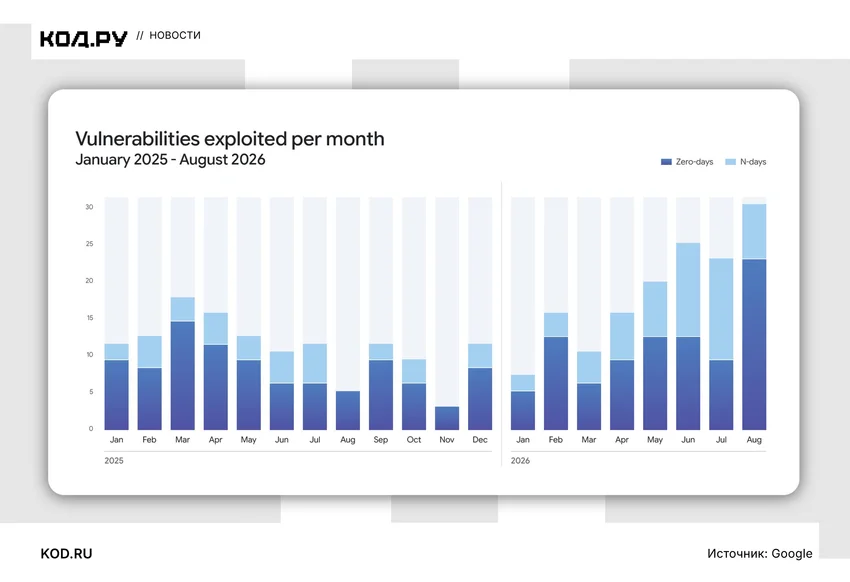
Такие системы резко сокращают время атаки. В конце августа злоумышленники, вероятно, с помощью ИИ, за четыре дня после раскрытия уязвимостей в серверах печати PaperCut написали эксплойты, собрали список целей и атаковали сотни организаций, а в одной из них за считаные минуты получили права администратора домена. По подсчётам GTIG, с января по август 2026 года число раскрытых уязвимостей и эксплойтов почти удвоилось.
Пока автономные системы жертвуют скрытностью ради скорости: они создают много сетевого шума и оставляют характерные следы в коде, поэтому их проще обнаружить. Но в Google считают, что по мере развития моделей участие человека в атаках будет сокращаться, а сами атаки станут незаметнее и постепенно приблизятся к полностью автономным.
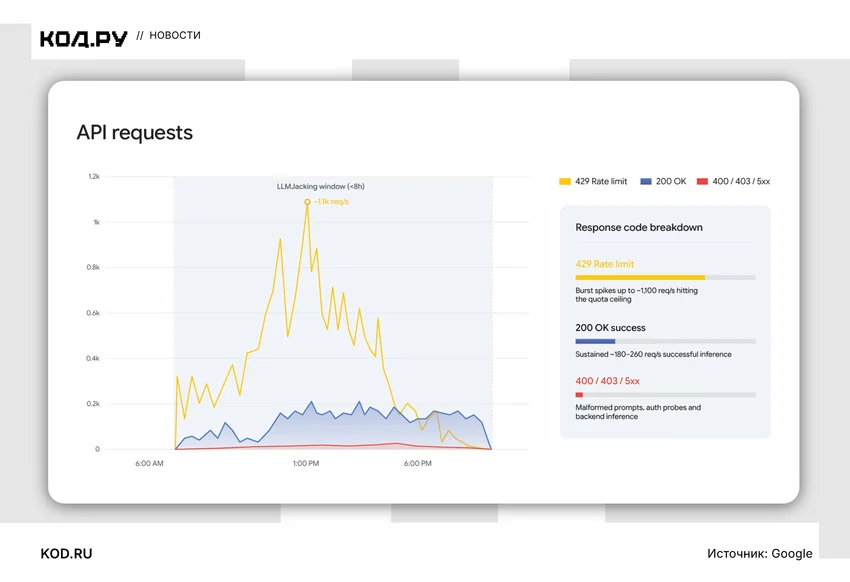
В отчёте есть даже «российский след» — он связан в основном с продажей украденного доступа к ИИ. Злоумышленники взламывают облачные аккаунты компаний и тратят их квоты на нейросети, иногда больше чем на $100 000 в день, а в худших случаях ущерб доходил до $1 млн.
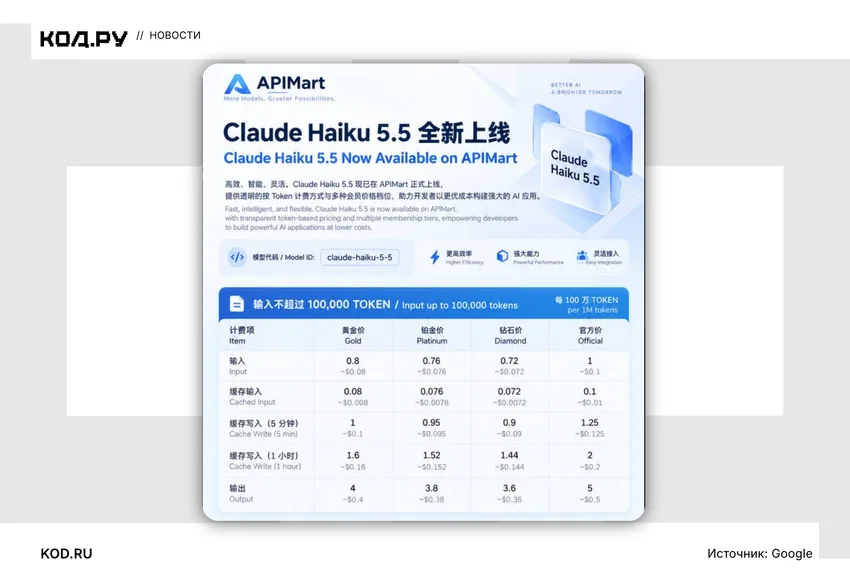
Такой доступ перепродают через так называемые LLM-миксеры, и GTIG изучила множество объявлений о них на русскоязычных и китайскоязычных хакерских форумах: миллион токенов там стоит от $0,10 до $25, в продаже есть и взломанные модели без ограничений. Кроме того, Россия вместе с Китаем и Ираном названа среди стран, государственные группы которых уже постоянно используют ИИ в информационных операциях.
ИИ-инструменты используют и государственные хакеры. Группировка, предположительно связанная с КНДР, через фейковых рекрутеров проникала в криптокомпании, а затем меняла в их репозиториях файл .claude/settings.json: при запуске Claude Code он автоматически скачивал бэкдор SOMBERMEME.
В начале ноября «Код.ру» рассказывал, как ИИ-агенты OpenAI нашли в ядре Linux почти тысячу уязвимостей.