13-летний подросток при помощи Claude Code нашёл уязвимость в блокчейне TON

Кодик кратко объясняет суть статьи
13-летний подросток под псевдонимом Investor с помощью ИИ-агента Claude Code обнаружил критическую логическую уязвимость в блокчейне TON, связанную с нарушением верификации данных. За находку в рамках программы TON Security Bug Bounty он получил 4000 долларов. Команда TON Core подтвердила выплату и пояснила, что многие отчёты, включая корректные, сейчас создаются при помощи больших языковых моделей (LLM). Однако автоматическая генерация не гарантирует успех — исследователи обычно получают множество ложных срабатываний, а реальные уязвимости требуют тщательной проверки. Команда подчеркнула, что важно не происхождение отчёта, а его качество: неважно, кто и как нашёл баг — главное, чтобы он был реальным и соответствовал условиям программы.
Читайте в Telegram
|
Пользователь под псевдонимом Investor, который оказался 13-летним подростком, смог найти уязвимость в блокчейне TON, используя продвинутый ИИ-агент Claude Code.
Суть уязвимости в блокчейне, обнаруженной подростком при помощи ИИ-агента, заключалась в наличии некой «критической логической ошибки, нарушающей верификацию данных». Уязвимость оказалась реальной — в рамках программы TON Security Bug Bounty подросток получил 4000 долларов (порядка 294 000 рублей).
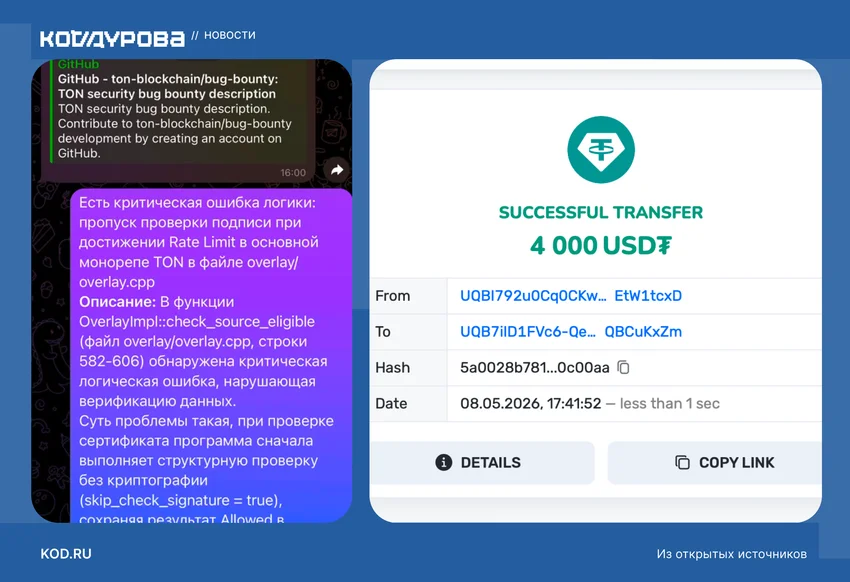
Команда TON Core подтвердила факт выплаты, уточнив, что большинство отчётов, в том числе корректных, действительно были найдены при помощи LLM (большая языковая модель, основанная на нейросети — Прим. ред). Там утверждают, что исследователи, часто с теми же LLM, проверяют валидность своих репортов на наличие реальной проблемы в коде и соответствие условиям багбаунти:
«История из серии "просто попросил Claude Code найти баг" звучит красиво, примерно как "ChatGPT, заработай мне миллион долларов", но вряд ли полностью отражает реальность. Почти наверняка автор оригинального репорта получил с десяток ложноположительных результатов, затем проверил их тем или иным способом, нашёл настоящий баг и только после этого отправил репорт».
В TON Core посоветовали делать так же при поиске уязвимостей, чтобы иметь шансы получить баунти. В команде уверяют, что неважно, кто находит уязвимость, сколько человеку лет и как именно им была решена проблема.