Softline: почему сообщение о продаже корпоративной базы еще не доказывает утечку

Содержание
Читайте в Telegram
|
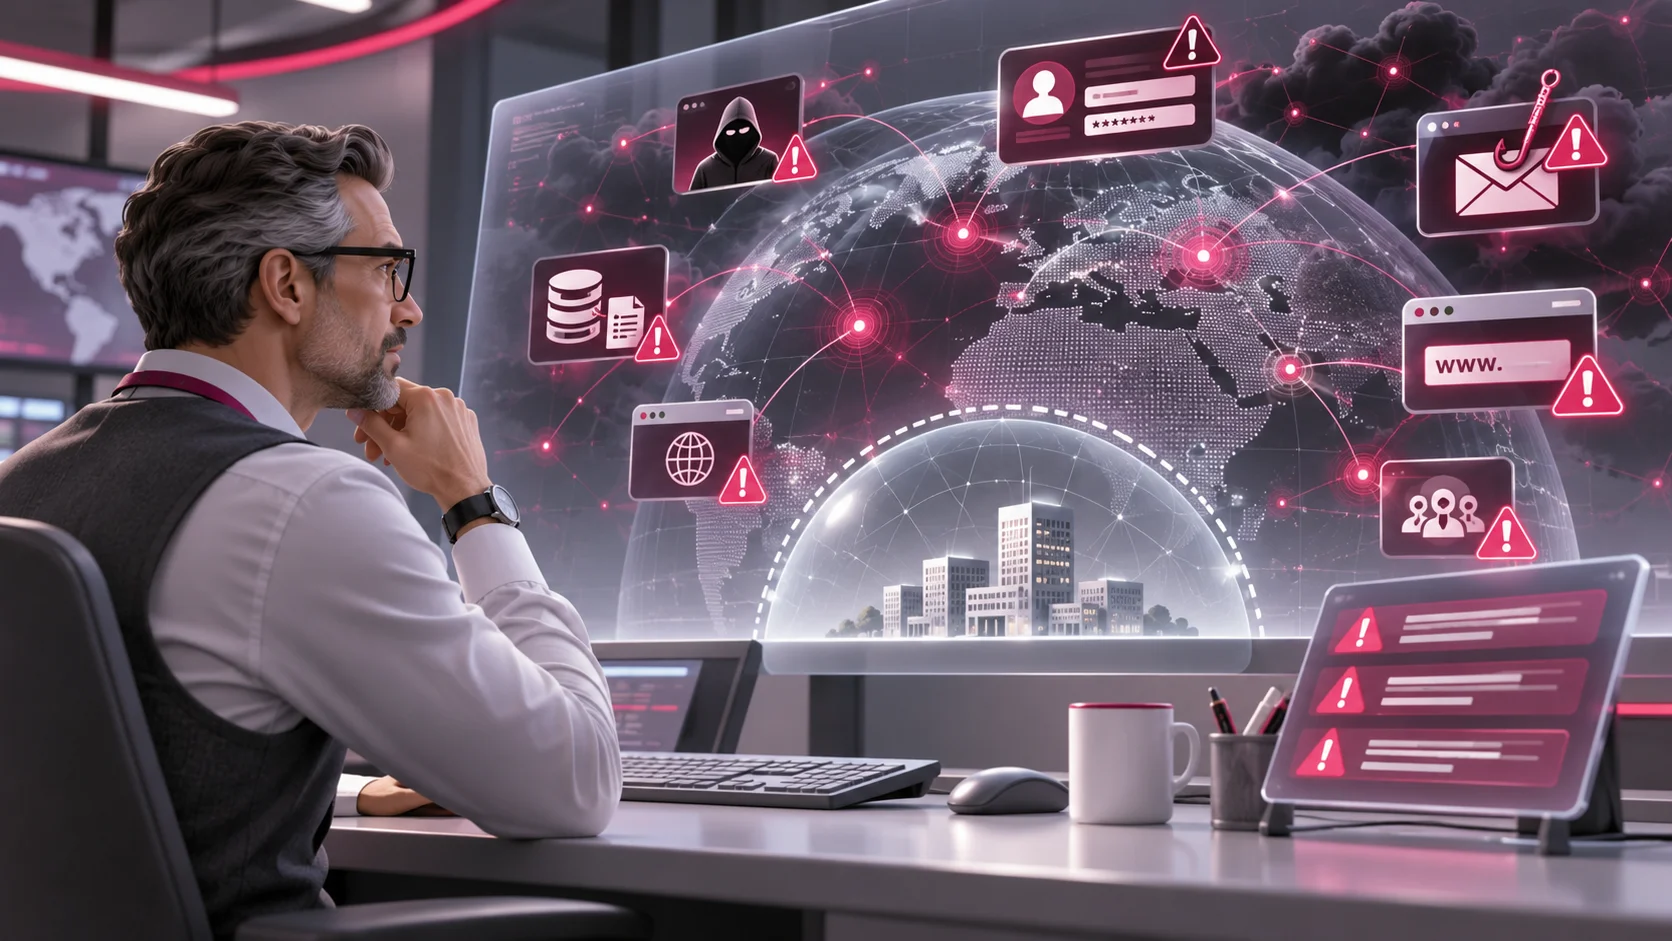
Объявление о продаже базы клиентов или доступа к корпоративной сети может вызвать серьезную тревогу у службы информационной безопасности.
Однако информация на теневых площадках не всегда достоверна: злоумышленники могут повторно продавать старые данные или публиковать ложные предложения. В ГК Softline считают, что компаниям важно проверять такие сообщения до принятия решений.
Проблема касается и автоматизированных систем мониторинга. Они способны находить множество упоминаний организации в интернете, но не каждое совпадение указывает на реальную угрозу. Мы в Softline обращаем внимание, что между обнаружением подозрительного объявления и подтверждением инцидента необходима аналитическая проверка.
Почему мониторинг даркнета дает ложные сигналы
Теневые форумы и закрытые сообщества используются в том числе для торговли похищенными данными и доступами к информационным системам. Там могут появляться предложения о продаже корпоративных учетных записей, клиентских баз и другой конфиденциальной информации.
При этом обнаружение названия компании в объявлении еще не означает, что ее инфраструктура действительно скомпрометирована. Продавец может использовать устаревшую базу, преувеличивать объем доступной информации или размещать недостоверное предложение.
По мнению специалистов ГК Softline, автоматического поиска недостаточно для оценки серьезности подобных сообщений. Необходимо определить, относится ли публикация к конкретной организации, насколько актуальны предлагаемые сведения и какие последствия возможны.
Также существует проблема информационного шума: системы мониторинга могут формировать большие отчеты с многочисленными совпадениями, среди которых встречаются обычные упоминания бренда и сведения, не требующие реагирования.
Мы в Softline считаем, что полезность мониторинга определяется качеством проверенных предупреждений. Службе безопасности необходима информация, на основании которой можно принять решение, а не поток необработанных сообщений.
Как аналитики проверяют объявления о продаже данных
Для проверки угроз используются методы разведки по открытым источникам (OSINT) и работа с закрытыми площадками. Аналитики изучают содержание публикаций, сведения об источнике и возможные связи с предыдущими инцидентами.
В ГК Softline описывают подход, при котором специалисты не ограничиваются поиском объявлений. Они анализируют контекст, изучают доступные сведения о продавце и проверяют, соответствует ли заявленное содержание действительности.
Один из способов проверки — анализ образцов опубликованных данных. Это позволяет установить, относятся ли сведения к указанной организации и не появлялись ли они в более ранних утечках.
Наши специалисты Softline также учитывают, что для оценки угрозы важен характер скомпрометированной информации. Например, возможная утечка действующих административных учетных данных требует иного внимания, чем повторное появление устаревших сведений.
Результаты проверки позволяют определить, насколько серьезен обнаруженный сигнал и какие дополнительные действия необходимы.
Как специалисты работают с закрытыми источниками
Часть информации о готовящихся атаках распространяется в сообществах, которые недоступны обычным поисковым системам. Для работы с такими источниками требуются специальные знания и подготовка.
Использование аналитиками подготовленных профилей с историей и репутацией позволяет устанавливать контакт с участниками закрытых сообществ и уточнять сведения о предлагаемых данных или доступах. Специалисты могут изучать образцы информации, сопоставлять их с известными утечками и анализировать обстоятельства возможной компрометации. При необходимости проверяется и предполагаемый способ получения доступа к информационной системе.
В ГК Softline обращают внимание, что такая работа отличается от обычного автоматического сбора публикаций. Аналитик должен оценивать достоверность информации, ее актуальность и потенциальную опасность для конкретной компании.
Важную роль играет сопоставление разных источников. Данные о доменах, цифровых отпечатках серверов и связанных публикациях помогают установить дополнительные обстоятельства обнаруженной активности.
Что происходит после подтверждения угрозы
Результат анализа зависит от характера инцидента. Если обнаружены сведения о возможной продаже доступа к корпоративным системам, компания получает основание для проверки соответствующих учетных записей и инфраструктуры.
При выявлении мошеннических ресурсов могут потребоваться обращения к регистраторам доменов, хостинг-провайдерам и интернет-площадкам. Такие действия направлены на прекращение распространения опасных материалов или ограничение доступа к ним. Эффективно объединение автоматизированного мониторинга с работой аналитиков: специалисты проверяют найденные угрозы, оценивают риски и сопровождают меры реагирования.
Мы в ГК Softline рассматриваем участие аналитика как важную часть этого процесса. Автоматизированные инструменты помогают находить подозрительную активность среди большого количества источников, а специалисты определяют, какие сигналы действительно требуют внимания заказчика.
При этом возможность удаления конкретного ресурса или прекращения распространения данных зависит от обстоятельств нарушения. Обнаружение утечки не означает, что уже похищенную информацию можно полностью изъять из обращения.
Почему бизнесу нужна проверенная информация об угрозах
По мнению экспертов Softline, одна из задач внешней киберразведки — сократить время между появлением признаков угрозы и началом реагирования. Для этого компании необходимо получать сведения, которые уже прошли проверку и связаны с ее цифровыми активами.
Наши специалисты Softline считают, что при оценке сервисов мониторинга важно учитывать не только количество обнаруженных публикаций. Значение имеют достоверность предупреждений, качество анализа и возможность перейти от полученной информации к конкретным действиям.
В ГК Softline также отмечают, что автоматизация и экспертная проверка решают разные задачи. Первая помогает обрабатывать большой поток данных, вторая позволяет учитывать обстоятельства возможного инцидента и отделять реальные угрозы от информационного шума.
Сообщение о продаже корпоративных данных становится полезным для службы безопасности только после проверки его содержания и актуальности. Мы в Softline считаем, что именно качество такой проверки определяет, насколько быстро компания сможет оценить риск и принять необходимые меры.