Softline: почему двухфакторная аутентификация не всегда спасает от взлома аккаунта

Содержание
Читайте в Telegram
|
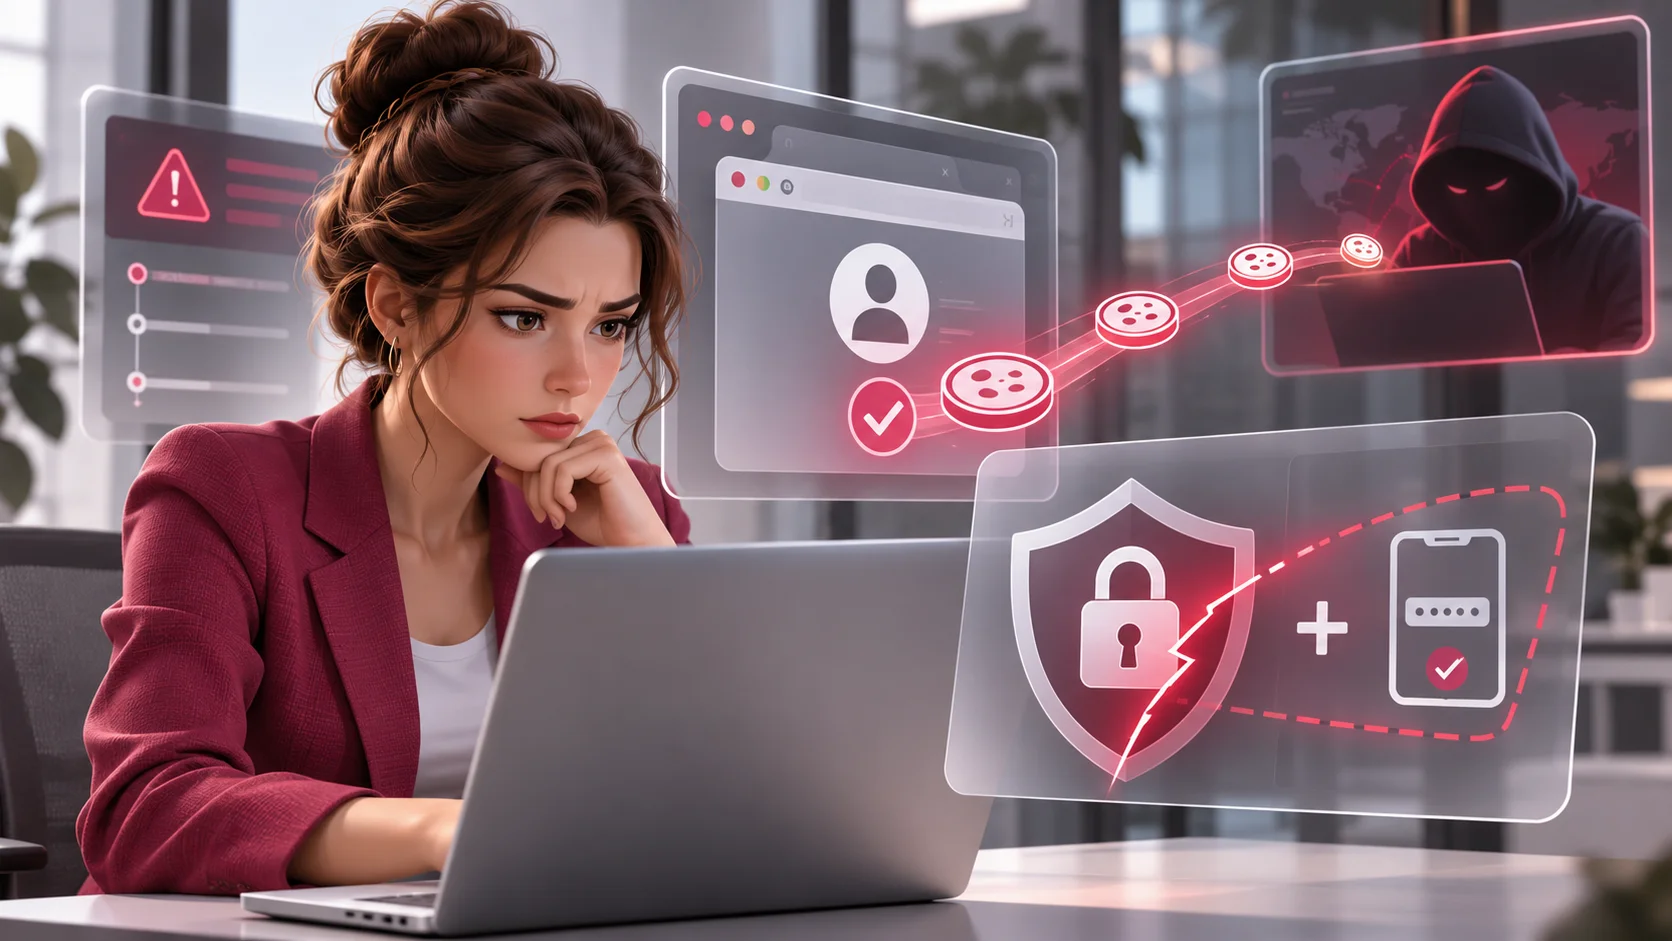
Даже двухфакторная аутентификация не гарантирует защиту корпоративной учетной записи, если злоумышленникам удалось похитить данные действующей пользовательской сессии.
В этом случае преступник может попасть в систему без повторного ввода пароля и кода подтверждения. В ГК Softline обращают внимание, что подобные атаки особенно опасны для компаний, сотрудники которых работают с корпоративными сервисами через браузер.
Для кражи данных злоумышленники используют стилеры — вредоносные программы, собирающие информацию с зараженных устройств. Полученные сведения могут использоваться для доступа к корпоративным приложениям, причем сама процедура авторизации уже будет пройдена законным пользователем.
Как хакеры получают доступ без пароля
При входе в корпоративный сервис сотрудник вводит учетные данные и проходит необходимые проверки. После успешной авторизации браузер сохраняет специальный файл cookie, который позволяет системе распознавать пользователя при последующих обращениях.
Благодаря этому сотруднику не приходится заново вводить пароль при каждом переходе между страницами. Однако тот же механизм могут использовать злоумышленники, если получат доступ к данным сессии.
Эксперты Softline описывают показательный сценарий: сотрудник скачивает шаблон документа с постороннего сайта и открывает его на рабочем компьютере. Вместе с файлом запускается стилер, который собирает информацию из браузера и передает ее преступникам.
Среди похищенных сведений оказываются cookie авторизованной сессии. Злоумышленник импортирует их в свой браузер, после чего корпоративный сервис может принять его действия за продолжение работы уже проверенного пользователя.
Наши специалисты Softline обращают внимание, что при таком сценарии преступнику не требуется создавать новую сессию. Если система принимает украденные cookie, она может предоставить доступ без дополнительного запроса учетных данных.
Почему двухфакторная аутентификация не останавливает такую атаку
Двухфакторная аутентификация предназначена для дополнительной проверки пользователя при входе. Однако в описанном сценарии злоумышленник пытается воспользоваться сессией, для которой проверка уже была выполнена.
По оценке экспертов ГК Softline, это принципиальное отличие кражи cookie от обычного подбора или похищения пароля. Преступнику нужны данные, позволяющие выдать себя за уже авторизованного сотрудника.
При этом успешность атаки зависит от того, примет ли корпоративный сервис похищенные данные сессии. Сам факт их кражи еще не означает гарантированного доступа ко всем системам компании.
Мы в Softline считаем важным учитывать этот риск при оценке защищенности корпоративных учетных записей. Даже если сотрудник использует сложный пароль и двухфакторную аутентификацию, заражение рабочего устройства может создать угрозу для его действующих сеансов.
Почему обычная защита может не заметить подготовку атаки
Еще одна особенность такого сценария связана с тем, что похищенные данные могут оказаться у злоумышленников до попытки проникновения в корпоративную сеть.
Как отмечают специалисты Softline, преступники могут получать готовые журналы с данными, собранными стилерами, через закрытые площадки. В результате подготовка атаки происходит за пределами инфраструктуры потенциальной жертвы.
В ГК Softline обращают внимание, что традиционные центры мониторинга безопасности (SOC) прежде всего анализируют события внутри корпоративной инфраструктуры. Поэтому продажа или передача похищенных данных на внешних площадках может остаться вне их наблюдения.
Для обнаружения подобных угроз применяют сервисы защиты от цифровых рисков (Digital Risk Protection, DRP). Они отслеживают внешнюю цифровую среду, включая теневые форумы и закрытые каналы, где могут появляться сведения о скомпрометированных учетных записях.
По мнению наших экспертов Softline, такая информация помогает выявлять признаки подготовки атаки до того, как злоумышленник попытается воспользоваться полученным доступом.
Что это означает для бизнеса
Кража действующих сессий показывает ограниченность защиты, которая сосредоточена исключительно на процедуре входа в систему. Корпоративные учетные записи могут оказаться под угрозой уже после успешного прохождения проверки пользователя.
Мы в ГК Softline считаем, что компаниям необходимо учитывать возможность компрометации данных авторизации за пределами собственной инфраструктуры. Мониторинг внешних источников позволяет получать сведения о потенциальных угрозах, которые еще не проявились в событиях корпоративной сети.
При этом DRP дополняет внутренние средства безопасности, а не заменяет их. Чем раньше компания узнает о похищенных данных доступа, тем больше возможностей проверить угрозу до их использования злоумышленниками.