
Содержание
Читайте в Telegram
|
Промышленные контроллеры долго воспринимались как оборудование, которое находится далеко от обычного интернета.
Где-то внутри технологической сети, за инженерными станциями, межсетевыми экранами, регламентами доступа и физической инфраструктурой завода. Поэтому атака на ПЛК казалась сценарием, для которого атакующему сначала нужно глубоко проникнуть в промышленный контур.
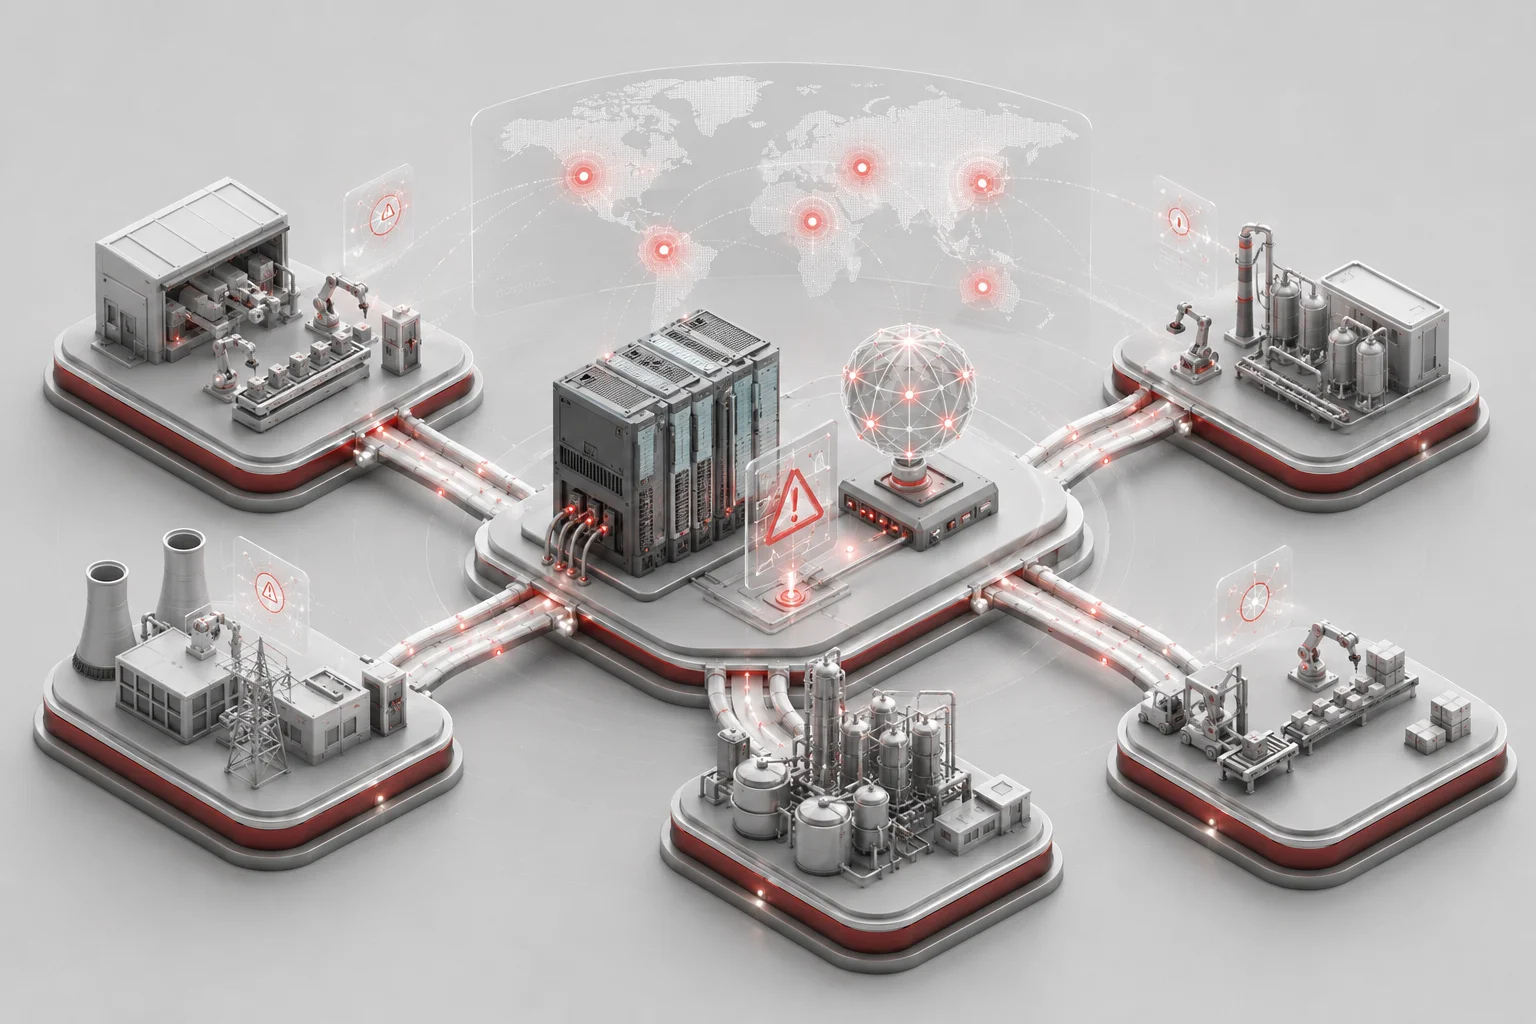
Новая волна предупреждений вокруг Siemens S7 показывает, что эта картина устарела. Риск начинается не тогда, когда атакующий уже находится в цеховой сети. Риск начинается раньше - когда контроллер, инженерная станция, шлюз удаленного доступа или промежуточный сервис оказываются видимыми извне либо недостаточно отделены от корпоративного сегмента.
Федеральные ведомства США предупредили о хакерской кампании против ПЛК Siemens S7, которые используются в критической инфраструктуре. По данным SecPost, атакующие ищут доступные из интернета устройства, используют сервисы интернет-сканирования, обращаются к контроллерам через S7COMM по TCP-порту 102 и применяют open source-инструменты вроде snap7.dll и python-snap7. Отдельно отмечается, что ИИ помогает генерировать эксплуатационные скрипты, которые затем маскируются под легитимные инструменты мониторинга.
Для России эта история важна не потому, что предупреждение выпущено американскими ведомствами. А потому, что Siemens S7 десятилетиями был одним из массовых решений в промышленной автоматизации, а значительная часть такого парка продолжает работать на критичных объектах без полноценной вендорской поддержки.
Проблема не только в ПЛК, который торчит в интернет
Самый очевидный сценарий - контроллер доступен напрямую из интернета. Это грубая архитектурная ошибка, но она не единственная. На практике путь к ПЛК может проходить через корпоративный сегмент, удаленный доступ подрядчика, неправильно настроенный VPN, инженерную станцию, шлюз, сервис мониторинга или временный канал, который когда-то открыли для работ и не закрыли.
Для промышленного объекта такая разница принципиальна. Если смотреть только на внешний IP-адрес контроллера, можно не увидеть реальный риск. ПЛК может не быть опубликован напрямую, но оставаться достижимым через цепочку связанных сервисов. Для атакующего это все равно маршрут. Для предприятия - слепая зона.
«В России действительно очень большое количество АСУ ТП на базе ПЛК Siemens. Причем большинство из таких систем на базе устаревших линеек S7-300, S7-400, в которых немного встроенных возможностей в части настроек безопасности и далеко не всегда есть возможность установки обновлений. Конечно, большинство таких систем эксплуатируются в изолированных сетях и не имеют прямого доступа из Интернета. Однако доступ к ПЛК можно получить не только напрямую из Интернета, но и из корпоративного сегмента сети, через временный удаленный доступ для выполнения работ и пр. Это все несет большие риски обеспечения киберустойчивости и непрерывности производства. Рекомендуется сперва провести аудит внешних адресов организации: какие сервисы выставлены наружу, какие удаленные доступы, кому и к каким системам предоставлены, затем аналогичным образом проверить сегментирование сети внутри организации», - говорит Владислав Ганжа, директор лаборатории кибербезопасности компании UDV Group.
Эта цитата хорошо показывает главную ошибку. Вопрос звучит не так: есть ли у завода ПЛК, опубликованный в интернет. Вопрос шире: может ли внешний или корпоративный пользователь по существующим сетевым маршрутам добраться до промышленного контроллера, инженерной станции или сервиса управления.
Интернет-сканеры сделали промышленную инфраструктуру видимой
Раньше поиск промышленных устройств требовал больше ручной разведки. Сейчас часть этой работы делают публичные сервисы интернет-сканирования. Они собирают информацию о доступных хостах, открытых портах, баннерах, протоколах и сервисах. Если промышленный компонент оказался видимым извне, он может попасть в такую базу без участия владельца.
Для ИТ-команды это привычная проблема периметра. Для АСУ ТП последствия тяжелее. Открытый промышленный протокол - это не просто сервис на сервере. За ним может стоять устройство, управляющее насосом, приводом, клапаном, линией, системой дозирования, вентиляцией или вспомогательным оборудованием.
По данным SecPost, атакующие используют Censys и ZoomEye для поиска доступных контроллеров. После обнаружения они сначала выполняют операции чтения, чтобы понять устройство и среду, а уже потом переходят к потенциально более опасным действиям. Такая последовательность важна: даже разведка в АСУ ТП может дать атакующему понимание конфигурации, памяти устройства и логики работы.
Если предприятие само не знает, какие промышленные сервисы видны снаружи, оно узнает это позже атакующего. Это плохая позиция для защиты. Внешний периметр нужно проверять не как формальное упражнение, а как способ ответить на конкретный вопрос: какие элементы промышленного контура или сервисы доступа к нему потенциально доступны извне.
S7COMM и open source-инструменты снижают порог атаки
Отдельный риск связан с тем, что взаимодействие с Siemens S7 давно изучено, а инструменты для работы с протоколом доступны не только инженерам. Библиотеки snap7.dll и python-snap7 используются в легитимных задачах автоматизации, тестирования, мониторинга и интеграции. Но тот же инструментарий может быть применен для разведки и воздействия на контроллеры.
Это типичная проблема промышленной ИБ: граница между инструментом обслуживания и инструментом атаки определяется не самим инструментом, а контекстом его применения. Запрос к ПЛК может быть частью мониторинга. А может быть частью разведки. Чтение данных может выполнять инженер. А может - атакующий, который готовит следующую операцию.
ИИ здесь меняет не физику атаки, а скорость подготовки. Раньше для написания скрипта под конкретную задачу требовались знания протокола, библиотек и промышленной логики. Теперь часть этого барьера снимается: нейросеть может помочь собрать код, объяснить пример, адаптировать библиотеку, сгенерировать шаблон запроса и ускорить разработку инструмента.
Это не значит, что любой пользователь ИИ завтра сможет безопасно и точно атаковать промышленный объект. Но порог входа снижается. А значит, количество людей, способных пробовать такие сценарии, растет.
Для защиты это неприятный сдвиг. Если инструменты атаки становятся доступнее, нельзя рассчитывать только на то, что промышленная специфика сама по себе защитит объект.
Устаревший парк S7-300/400 остается в эксплуатации
Особенно сложная ситуация складывается вокруг S7-300 и S7-400. Эти линейки много лет использовались в российской промышленности, а их замена не может произойти быстро. Контроллеры встроены в технологические процессы, связаны с оборудованием, проектной документацией, инженерными станциями, SCADA, OPC-серверами, шкафами автоматики, кабельной инфраструктурой и регламентами эксплуатации.
С точки зрения ИТ замена старого компонента часто выглядит как обновление. В АСУ ТП это проект. Нужно перенести логику, проверить совместимость, провести испытания, согласовать останов, обучить персонал, обеспечить запасные части и подтвердить, что новая конфигурация не нарушает технологический процесс.
Поэтому старые Siemens продолжат работать еще долго. И именно для них проблема особенно чувствительна: встроенные возможности безопасности ограничены, обновления недоступны или трудно применимы, а вендорская поддержка в России фактически отсутствует.
«Вендорской поддержки систем на базе ПЛК Siemens в РФ сегодня практически нет. Большинство систем сопровождаются предприятиями самостоятельно своими силами или с привлечением интеграторов АСУ ТП. Идет импортозамещение и переход на российские ПЛК, но это небыстрый процесс - Siemens на сегодня по-прежнему один из лидеров по распространенности в России. Но риски атак на ПЛК, в том числе с применением ИИ, актуальны для всех производителей ПЛК и других объектов инфраструктуры», - отмечает Владислав Ганжа, директор лаборатории кибербезопасности компании UDV Group.
Это важное уточнение. Проблема не сводится к Siemens. Сегодня в фокусе S7, потому что по ним вышло предупреждение и они широко распространены. Но сама логика риска касается всех ПЛК: удаленный доступ, слабая сегментация, устаревшие прошивки, недостаточный контроль изменений и использование легитимных инженерных инструментов атакующим.
Импортозамещение не отменяет контроль старого парка
Переход на российские ПЛК идет, но он не снимает задачу защиты действующих контроллеров. На многих объектах еще долго будет смешанная среда: старые Siemens, новые российские ПЛК, переходные шлюзы, временные интеграции, старые инженерные станции, обновленные SCADA-системы и несколько команд подрядчиков.
Смешанная инфраструктура всегда сложнее в защите. У разных устройств разные протоколы, разные модели доступа, разные средства конфигурирования, разные возможности журналирования и разные ограничения по обновлению. Если компания сосредоточится только на замене оборудования, но не построит контроль фактических связей, доступов и изменений, риск просто переедет в новую архитектуру.
Импортозамещение должно сопровождаться инвентаризацией. Какие контроллеры остаются. Где они стоят. Какие версии прошивок и проектов используются. Какие инженерные станции к ним подключаются. Какие удаленные доступы действуют. Какие сетевые сегменты связаны. Какие временные правила когда-то открывали подрядчикам. Какие ПЛК можно обновить, а какие нужно компенсировать сегментацией и мониторингом.
Иначе предприятие заменит часть оборудования, но сохранит старую проблему: никто не сможет быстро доказать, что фактически доступно, что изменилось и кто имел возможность воздействовать на контроллер.
Главная защита - сегментация, а не надежда на закрытый контур
В промышленных сетях часто говорят об изоляции. Но изоляция должна быть доказуемой, а не предполагаемой. Утвержденная схема может показывать, что технологический сегмент отделен от корпоративной сети. Реальный трафик может показывать другое: временный маршрут, обходное правило, сервисный VPN, старый шлюз, подключение для удаленной диагностики или интеграцию, которую забыли внести в документацию.
Поэтому проверка должна идти в два этапа. Сначала внешний периметр: какие IP-адреса принадлежат организации, какие порты и сервисы доступны извне, какие интерфейсы удаленного доступа опубликованы, кто ими пользуется и к каким системам они ведут. Затем внутренняя сегментация: может ли пользователь из офисной сети дойти до промышленного сегмента, какие маршруты разрешены, какие протоколы проходят, где есть исключения и временные правила.
Особое внимание нужно уделять TCP-порту 102, через который работает S7COMM. Сам по себе открытый порт еще не доказывает компрометацию, но для Siemens S7 это критичный признак, который требует объяснения. Почему он доступен. Откуда. Кому. Через какой маршрут. С какой целью. Есть ли журнал обращений. Можно ли ограничить доступ только инженерной станцией или сервисом мониторинга.
Для зрелой защиты важно не просто закрыть все подряд. В АСУ ТП нельзя ломать легитимные технологические связи. Но каждая такая связь должна быть известна, обоснована и контролируема.
Удаленный доступ подрядчика должен иметь срок жизни
Один из самых частых источников риска - временный удаленный доступ, который после работ становится постоянным. Подрядчику нужно подключиться для диагностики, обновления проекта, настройки оборудования или сопровождения. Доступ открывают, задачу выполняют, производство работает. Но правило на межсетевом экране, учетная запись, VPN-профиль или сервисный канал могут остаться.
Через месяц уже не всегда понятно, кто этот доступ согласовал, почему он нужен, какие системы через него достижимы и кто отвечает за его отключение. Для атакующего такой канал может стать более удобным маршрутом, чем прямой поиск ПЛК.
Поэтому удаленный доступ в АСУ ТП должен быть временным по умолчанию. Срок, владелец, цель, список доступных узлов, протоколы, журналирование, порядок отключения. После завершения работ доступ закрывается, временные учетные записи блокируются, пароли меняются, а изменения фиксируются в документации.
Иначе предприятие получает не сервисную поддержку, а неучтенный мост между внешним миром и технологическим контуром.
Мониторинг должен видеть не только атаку, но и подготовку
Если атакующий работает с ПЛК через легитимные библиотеки и промышленные протоколы, защите недостаточно искать только известный вредоносный файл. Нужно видеть сетевое поведение: кто обращается к контроллеру, откуда, как часто, какие операции выполняет, отличается ли обмен от обычного, появились ли новые узлы или связи.
В промышленной сети нормальная картина обычно более стабильна, чем в офисной. Контроллеры общаются с предсказуемыми системами, по известным протоколам, с ограниченным набором направлений. Поэтому любое новое взаимодействие с ПЛК требует объяснения, особенно если оно связано с инженерной станцией, удаленным доступом или сервисом, который раньше не работал с этим контроллером.
Отдельно нужно контролировать чтение и запись. По данным SecPost, атакующие сначала выполняют операции чтения, чтобы изучить устройство и среду. Это значит, что разведка может предшествовать воздействию. Если предприятие видит только факт изменения, оно замечает уже поздний этап. Если оно видит аномальные обращения на чтение, появляется шанс разобраться раньше.
В этом смысле мониторинг промышленного трафика становится не просто средством обнаружения атаки, а способом подтвердить, что технологический контур ведет себя ожидаемо.
Для старых ПЛК нужны компенсирующие меры
Если контроллер нельзя обновить, это не значит, что с риском нельзя работать. Просто меняется набор мер. Ставка делается не на патчинг самого ПЛК, а на архитектурную защиту вокруг него.
Нужно ограничить доступ к контроллеру только тем узлам, которым он действительно нужен. Исключить прямую доступность из интернета. Проверить маршруты из корпоративного сегмента. Убрать лишние сервисные каналы. Разделить технологические зоны. Настроить журналирование инженерных действий. Контролировать проекты ПЛК и контрольные суммы там, где это возможно. Сохранять эталонные версии программ. Проводить регулярную сверку фактических связей с утвержденной схемой.
Особенно важно понять, кто имеет право выполнять операции записи. Чтение может быть частью мониторинга, диагностики или расследования. Запись в ПЛК - это уже потенциальное изменение технологической логики. Для таких действий нужен отдельный порядок: заявка, окно работ, согласование, фиксация результата, приемка и возможность восстановления.
Старое оборудование не обязано быть беззащитным. Но его нельзя защищать так, как будто оно современное, регулярно обновляется и имеет встроенные механизмы безопасности, которых у него нет.
ИИ ускоряет слабые места, которые уже были
ИИ не создает риск Siemens S7 с нуля. Слабая сегментация, открытые промышленные протоколы, удаленные доступы подрядчиков, устаревшие контроллеры и отсутствие контроля изменений были проблемой задолго до нынешних предупреждений.
Новое в том, что ИИ снижает стоимость подготовки инструментов и ускоряет разработку сценариев. То, что раньше требовало от атакующего более узкой экспертизы, теперь можно частично собрать быстрее. Особенно если речь идет не о глубоком понимании технологического процесса, а о разведке, чтении конфигураций, проверке доступности и использовании известных библиотек.
Для защиты это означает, что нельзя полагаться на редкость компетенции. Если промышленный протокол доступен там, где не должен быть доступен, рано или поздно его попробуют использовать. Если удаленный доступ открыт без строгого контроля, он станет маршрутом. Если инженерные действия не журналируются, расследование будет строиться на догадках.
ИИ просто делает такие попытки чаще и дешевле.
Проверить нужно раньше атакующего
Для руководителя промышленного предприятия вывод простой. Не нужно ждать, пока внешние предупреждения превратятся в локальный инцидент. Нужно самим ответить на несколько вопросов.
Какие ПЛК Siemens S7 есть на площадках. Какие из них S7-300 и S7-400. Какие контроллеры невозможно обновить. Какие сервисы предприятия видны снаружи. Есть ли доступ к TCP 102 извне или из корпоративного сегмента. Какие удаленные доступы выданы подрядчикам. Кто имеет право работать с инженерными станциями. Какие проекты ПЛК считаются эталонными. Какие изменения фиксируются. Есть ли мониторинг обращений к контроллерам. Сколько времени потребуется, чтобы доказать, что программа в ПЛК не менялась.
Если ответы собираются вручную, риск уже есть. Не потому, что атака обязательно произошла. А потому, что предприятие не готово быстро отличить штатное состояние от нештатного.
Атаки на Siemens S7 важны не как отдельная новость о конкретном вендоре. Это напоминание о более широкой проблеме: промышленная инфраструктура больше не может рассчитывать на невидимость. Ее нужно проверять так, как ее проверит атакующий: снаружи, из корпоративной сети, через удаленный доступ, через сервисы мониторинга и через инженерные инструменты.
Если завод первым найдет свои открытые маршруты к ПЛК, это будет аудит. Если первым их найдет атакующий, это уже будет инцидент.