
Содержание
Читайте в Telegram
|
Надёжный пароль — длинный, случайный и свой для каждого сервиса: от 15 символов, без имён и дат из жизни владельца, нигде не повторяется.
Проще всего получить такой пароль от генератора в менеджере паролей — он есть в Chrome, Яндекс Браузере и на iPhone. Для паролей, которые приходится помнить наизусть, подходит фраза из шести случайных слов.
Ниже — откуда берутся эти правила, каких паролей избегать и как пользоваться обоими методами.
Три принципа надёжного пароля
Длина: от 15 символов
Каждый дополнительный символ умножает число вариантов, которые нужно перебрать. Поэтому программы перебора, по данным «Лаборатории Касперского», «с трудом справляются с длинными паролями», а короткие подбирают быстро.
Американский институт стандартов NIST в редакции SP 800-63B-4 2025 года требует от сервисов не меньше 15 символов, если пароль — единственная защита входа. Восемь символов стандарт допускает только для аккаунтов с двухфакторной аутентификацией.
| Источник | Минимальная длина | Что ещё советует |
|---|---|---|
| NIST SP 800-63B-4 (2025) | 15 символов, при двухфакторной защите — 8 (требование к сервисам) | не требовать обязательных спецсимволов и плановой смены пароля, разрешать менеджеры паролей |
| CISA, агентство кибербезопасности США | 16 символов | случайная строка или фраза из 4–7 несвязанных слов, менеджер паролей |
| Справка Google | 12 символов | уникальный пароль для важных аккаунтов, без личных данных |
Нижняя граница у всех разная, но для пароля, который защищает аккаунт в одиночку, ориентир — 15–16 символов.
Случайность: выбирает генератор или кубики
Перебор начинают со словарей: популярных паролей, паролей из прошлых утечек, обычных слов, имён и дат. Всё, что человек придумывает сам, обычно укладывается в шаблон, и программы эти шаблоны знают.
В стандарте NIST есть пример. Если сервис требует заглавную букву и цифру, пользователь, который выбрал бы password, вероятно, напишет Password1, а при требовании спецсимвола — Password1!. Формально пароль сложный, но, по словам NIST, злоумышленники склонны пробовать именно такие варианты: они уже срабатывали при прошлых взломах.
Поэтому случайным пароль делает генератор или игральные кубики: человек в выборе не участвует.
Уникальность: один пароль — один сервис
Когда база сайта утекает, украденные пары «логин — пароль» пробуют на других сайтах. NIST называет это password stuffing. Если пароль от форума совпадает с паролем от почты, утечка форума открывает почту, а через неё — восстановление доступа к остальным аккаунтам.
Такие пары проверяют скриптами, массово: по словам Алексея Малахова из Т—Ж, слитые базы прогоняют, например, через «Госуслуги».
Длинный случайный пароль на двух сайтах надёжен ровно настолько, насколько надёжен слабейший из них: утечёт с одного — откроет оба аккаунта.
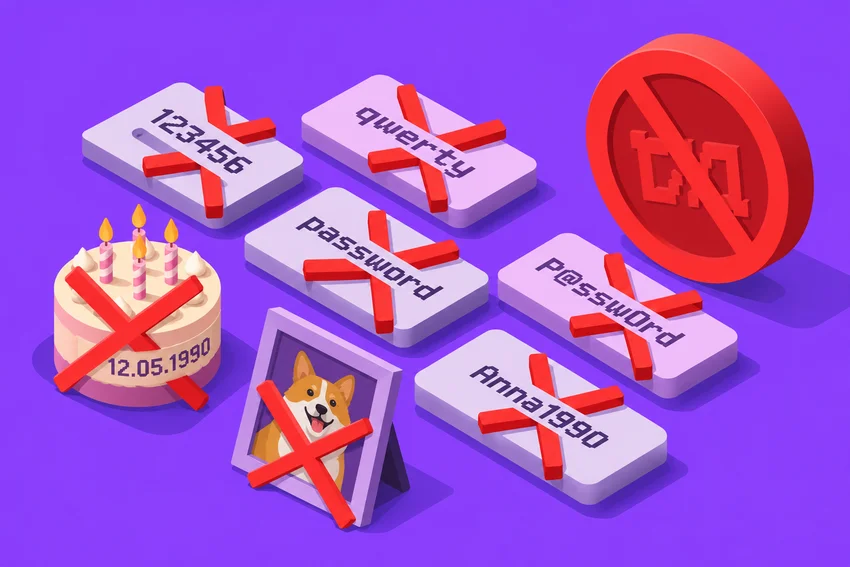
Примеры слабых и надёжных паролей
| Пример | Почему слабый |
|---|---|
| 123456, qwerty123, qazwsx | клавиатурные и числовые последовательности проверяют первыми |
| Ivan1985, Anna2010 | имя и год рождения легко найти в соцсетях |
| P@ssw0rd, Zv3zd0chk@ | замену букв похожими символами программы перебирают автоматически |
| Ghbdtn, Kjifltrf | русское слово в английской раскладке («Привет», «Лошадка») — то же словарное слово, набранное другими клавишами |
| vkontakte12, mailru2026 | название сервиса в пароле NIST советует запрещать |
| Pass2026! вместо Pass2025! | новый пароль, который отличается от старого одним символом, подбирают по старому |
| admin (заводской пароль роутера или камеры) | устройства с заводскими admin/admin злоумышленники ищут сканированием сети |
Заводской пароль роутера или камеры смените при первой настройке. Какие пароли встречаются чаще всего, — в рейтинге самых популярных паролей.
Надёжные пароли из памятки CISA выглядят так:
| Тип | Пример из памятки CISA | Символов |
|---|---|---|
| случайная строка | cXmnZK65rf*&DaaD | 16 |
| случайная строка | Yuc8$RikA34%ZoPPao98t | 21 |
| фраза из случайных слов | Horse Purple Hat Run Bay Lifting | 32 |
Примеры из этой статьи, памяток и других публикаций не используйте: они публичные.
Метод 1. Сгенерировать пароль в менеджере паролей
Менеджер паролей сам создаёт случайный пароль, сохраняет его и подставляет при входе, поэтому помнить такой пароль не нужно. По данным NIST, с менеджером паролей пользователи чаще выбирают стойкие пароли, особенно если в нём есть генератор.
В Chrome на компьютере:
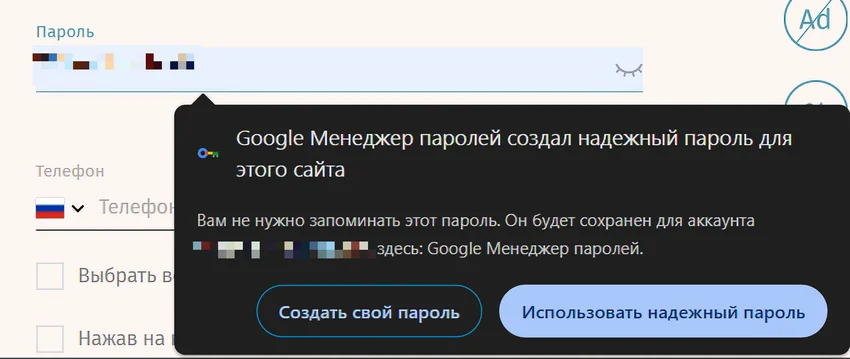
- Откройте сайт и начните создавать аккаунт.
- Нажмите на поле для ввода пароля и выберите «Использовать надежный пароль». Если пункта нет, нажмите на поле правой кнопкой мыши.
- Нажмите «Использовать предложенный пароль».
Пароль сохранится в Google Менеджере паролей, и его можно будет подставить на других устройствах с тем же аккаунтом Google.
В Яндекс Браузере:
- Установите курсор в поле ввода пароля — браузер предложит сгенерированный пароль.
- Нажмите на предложенный пароль.
Пароль подставится в поле, и дальше менеджер паролей браузера будет вводить его сам.
На iPhone:
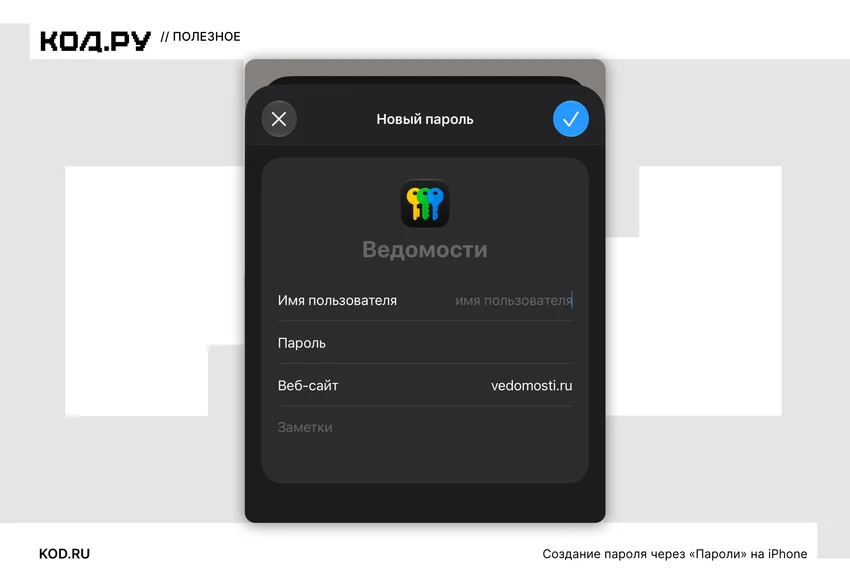
- Начните регистрацию на сайте или в приложении — если сервис поддерживает функцию, система предложит сложный пароль.
- Коснитесь «Исп. надежный пароль». Если сервис не принимает спецсимволы, коснитесь «Другие варианты» → «Без специальных символов».
По данным Apple, такой пароль по умолчанию состоит из 20 символов: 16 строчных букв, одна заглавная, одна цифра и два дефиса.
Сам менеджер защищён паролем, который придётся помнить: Google Менеджер паролей — паролем аккаунта Google, Яндекс Браузер — мастер-паролем, если его задать, отдельные менеджеры — своим мастер-паролем. Для такого пароля подходит второй метод.
Метод 2. Парольная фраза из случайных слов
Парольная фраза — пароль из нескольких слов, выбранных случайно. Её проще запомнить, чем набор символов, поэтому метод подходит для паролей, которые нельзя подставить из менеджера: пароля от самого менеджера (или от аккаунта, к которому он привязан) и пароля для входа в компьютер.
Правозащитная организация Electronic Frontier Foundation (EFF) предлагает выбирать слова кубиками:
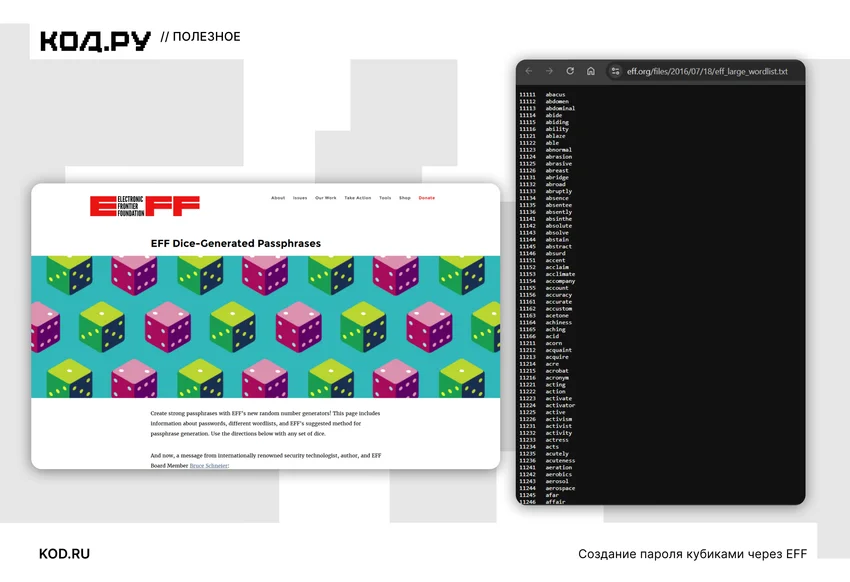
- Скачайте длинный список слов EFF (EFF's Long Wordlist) со страницы eff.org/dice. В нём у каждого слова есть пятизначный номер из цифр от 1 до 6.
- Бросьте пять игральных кубиков и запишите выпавшие числа слева направо, например 4, 3, 4, 6, 3.
- Найдите в списке слово с номером 43463 — это первое слово фразы.
- Повторите ещё пять раз, чтобы получилось шесть слов. EFF советует брать не меньше шести слов из длинного списка.
- Соедините слова пробелом или дефисом. Если сервис просит заглавную букву, цифру и символ, сделайте заглавной одну букву и добавьте цифру и знак между словами.
Результат выглядит так: panoramic nectar precut smith banana handclap. Это пример из инструкции EFF. Чтобы запомнить свою фразу, придумайте по её словам короткую историю.
Шесть слов из списка в 7776 вариантов дают около 77 бит энтропии (меры случайности) — больше, чем 71 бит у 20-символьного пароля, который генерирует iPhone. Эта оценка верна только для случайного выбора: шесть слов, которые человек подобрал сам по смыслу, угадать проще.
Русские слова тоже подходят, если их шесть и выбраны они случайно; одно слово в английской раскладке, как в таблице выше, остаётся словарным. Набирайте такие слова латиницей: аккаунт Google, например, принимает в пароле только символы стандарта ASCII — латинские буквы, цифры и знаки.
Вариант: первые буквы фразы
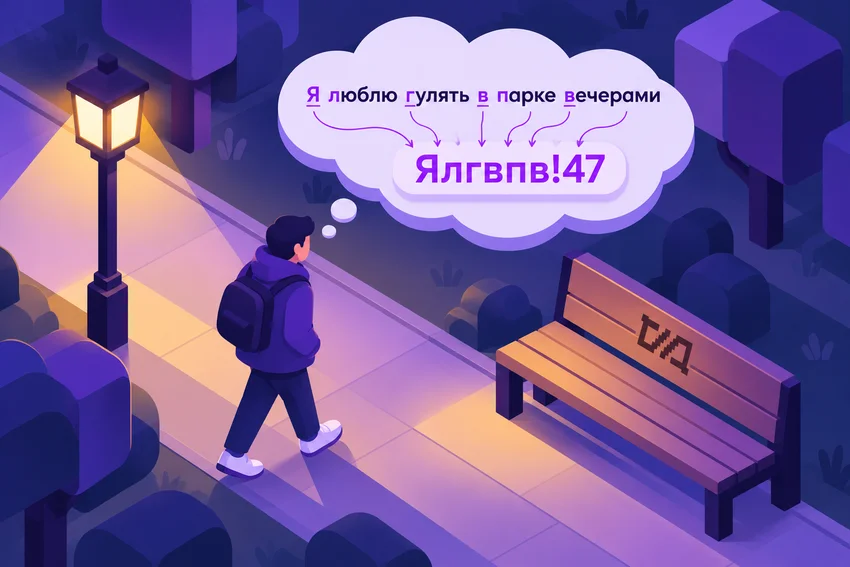
Справка Google предлагает ещё один способ запомнить длинный пароль — аббревиатуру из первых букв слов в предложении. Метод работает при двух условиях. Фразу знает только владелец пароля: строки песен, цитаты и слоганы легко найти.
В исследовании Университета Карнеги — Меллон 2006 года 144 участника составили такие пароли, и 65% исходных фраз нашлись обычным поиском Google. И фраза длинная: на слово приходится одна буква, поэтому для 15 символов нужно предложение из 15 слов.
Как запомнить много паролей и где их хранить
Наизусть нужны только пароли, для которых подходит второй метод, остальные пусть создаёт и хранит менеджер. Найти сохранённые пароли можно в настройках браузера и телефона.
Популярный совет — придумать основу и дописывать к ней название сайта: PurpleSkytb. Схему выдаёт одна утечка: по украденному паролю видно правило, и по нему подбирают пароли к остальным сайтам.
Если пароль всё же записан на бумаге, Google советует хранить запись там, где её не увидят посторонние, или под замком. Заметки в телефоне и сообщения самому себе в мессенджере для этого не подходят: кто получит доступ к телефону или аккаунту, увидит сразу все пароли.
Если пароль от аккаунта Google всё же забыт, есть способы восстановить доступ к аккаунту Google.
Когда менять пароль и как проверить утечку
Менять пароль нужно, когда есть признак утечки: сервис сообщил о взломе, проверка нашла пароль в украденной базе, вход был с незнакомого устройства или пароль узнал кто-то другой.
Плановой смены «раз в три месяца» стандарт NIST не требует: он запрещает сервисам заставлять пользователей периодически менять пароль и обязывает требовать смену при признаках взлома или утечки. «Лаборатория Касперского» советует регулярно обновлять пароли от банка и почты, но для длинного уникального пароля без признаков утечки это необязательно.
Проверить, не утекли ли сохранённые пароли:
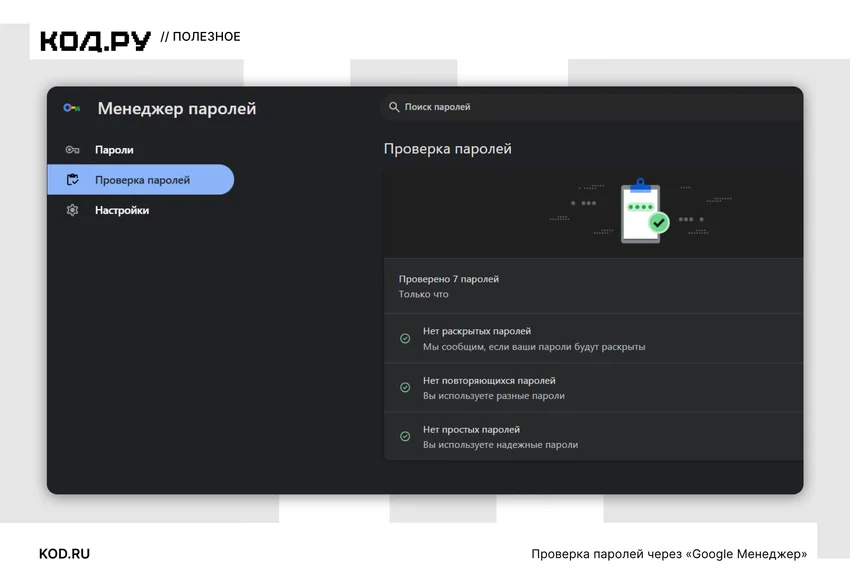
- Chrome на компьютере: значок с тремя точками → «Пароли и автозаполнение» → «Google Менеджер паролей» → «Проверка паролей». В другом браузере откройте passwords.google.com и выберите проверку там. Проверка покажет похищенные, повторяющиеся и простые пароли.
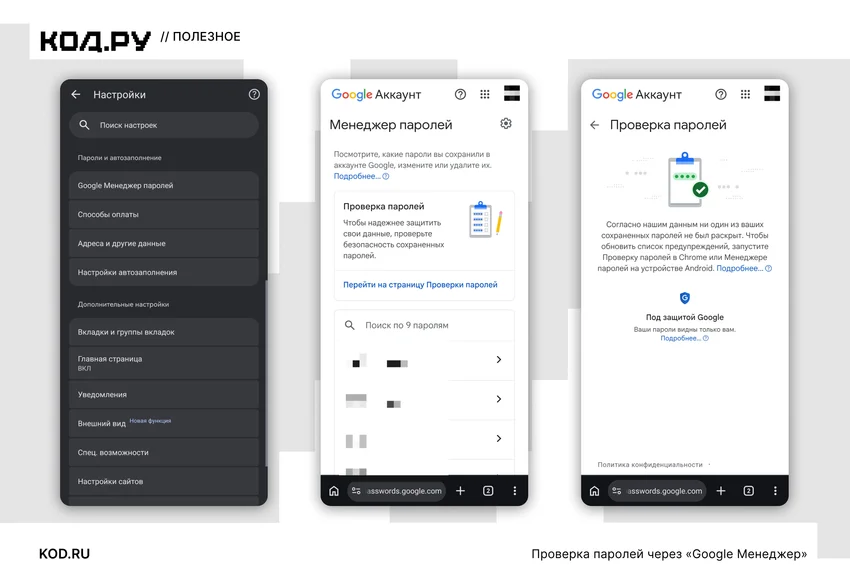
- Android: Chrome → «Ещё» → «Настройки» → «Пароли и автозаполнение» → «Google Менеджер паролей» → «Проверка паролей».
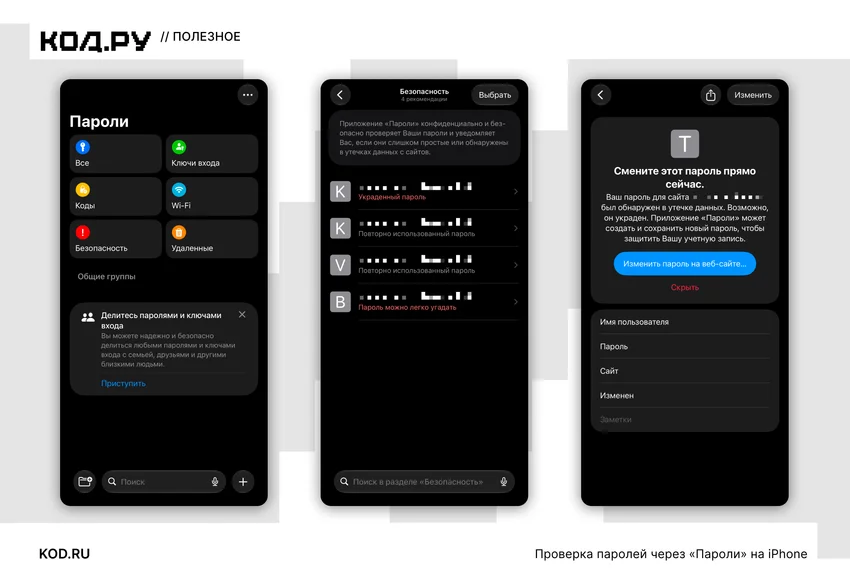
- iPhone (iOS 27): приложение «Пароли» → «Безопасность». iPhone сам сверяет сохранённые пароли с известными утечками и показывает слабые и повторяющиеся.
Найденный проверкой пароль смените в первую очередь на тех сайтах, где он повторяется.
Двухфакторная аутентификация и ключи доступа
Пароль может утечь из базы сервиса, как бы хорошо его ни придумали. Двухфакторная аутентификация добавляет второй шаг при входе — код из SMS или приложения, USB-ключ, — и одного украденного пароля для входа уже не хватает. CISA советует включить двухфакторную аутентификацию в первую очередь для почты, соцсетей и финансовых сервисов.
От фишинга этот шаг защищает не полностью. По оценке NIST, к фишингу не устойчивы ни пароли, ни коды из SMS и приложений: введённые на поддельном сайте, они сразу оказываются у злоумышленника.
Надёжнее ключи доступа (passkeys) — вход без пароля, по отпечатку пальца, лицу или PIN-коду телефона. Ключ работает только с тем сайтом, для которого создан, поэтому поддельная страница не сможет им воспользоваться; Google называет ключи доступа более надёжной защитой от фишинга. Если почта или банк предлагают войти по ключу доступа, для этих аккаунтов стоит выбрать его.
Частые вопросы
Надёжен ли пароль из 8 символов?
Нет, если вход защищён только паролем: для такого случая стандарт NIST обязывает сервисы требовать минимум 15 символов. Восемь символов — нижняя граница, которую стандарт допускает только вместе с двухфакторной аутентификацией. Если сервис ограничивает длину, сделайте пароль максимально длинным из разрешённого и включите второй фактор.
Какой пароль самый надёжный?
Длинный случайный пароль, который создал генератор и который больше нигде не используется. Из тех, что приходится запоминать, — фраза из шести слов, выбранных кубиками.
Обязательно ли добавлять в пароль спецсимволы?
Нет, если пароль длинный и случайный. NIST запрещает сервисам требовать определённый набор символов: из-за таких правил люди добавляют восклицательный знак в конец привычного слова, и стойкость почти не растёт. Если сервис всё же требует спецсимвол, добавьте его, например, между словами парольной фразы.
Можно ли сделать пароль только из цифр?
Для экрана блокировки смартфона — да: iOS и Android ограничивают число попыток ввода. На iPhone после неверных попыток растёт пауза, а после десяти подряд устройство блокируется. Для аккаунта на сайте пароль из одних цифр слабый: у восьмизначного кода 100 млн вариантов, а у восьми символов из 95 букв, цифр и знаков клавиатуры — около 6,6 квадриллиона.
Можно ли использовать в пароле русские буквы?
Зависит от сервиса. NIST советует сервисам принимать любые символы Unicode, но так делают не все: в аккаунте Google кириллица в пароле не допускается. Чтобы пароль подошёл везде, набирайте его латиницей.
Безопасно ли хранить пароли в браузере?
Да, если доступ к компьютеру и браузеру закрыт. CISA относит встроенные в браузер менеджеры к менеджерам паролей. Риск — в посторонних: тот, кто сядет за незаблокированный компьютер, сможет входить на сайты с сохранёнными паролями. Поставьте пароль на вход в систему, а в Яндекс Браузере задайте мастер-пароль — им шифруется хранилище. «Лаборатория Касперского» и Skillfactory советуют не хранить пароли в браузере вовсе; для компьютера, которым пользуются другие люди, этот совет справедлив.
Безопасно ли брать пароль из онлайн-генератора?
Надёжнее генератор внутри менеджера паролей — в браузере или на телефоне. Сайт-генератор может сохранить выданный пароль на своём сервере, а встроенный генератор сразу записывает пароль в хранилище менеджера.
Итог
Надёжный пароль — от 15 символов, случайный и разный для каждого сервиса. Начните с почты и банка: проверьте сохранённые пароли на утечки, замените повторяющиеся на сгенерированные и включите двухфакторную аутентификацию.