Telegram для Android можно было взломать одним звонком
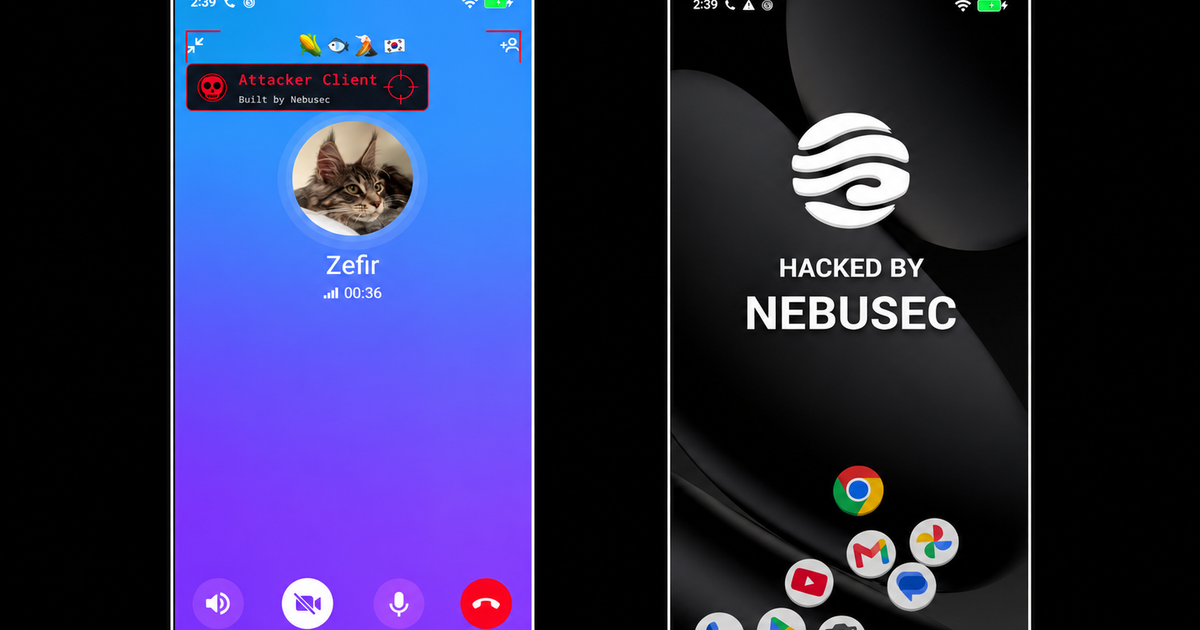
В Telegram для Android нашли уязвимость, через которую можно было выполнить код на смартфоне, если жертва ответит на голосовой звонок.
Уязвимость обнаружил стартап NebuSec. По словам компании, ошибку нашёл её продукт Code Security, работающий на модели GPT-5.4 от OpenAI. Атакующему хватало обычного аккаунта Telegram.
NebuSec опубликовала видео атаки. Жертва принимает звонок, примерно через полминуты Telegram закрывается, а на рабочем столе смартфона появляется надпись «HACKED BY NEBUSEC». Какие версии Android и Telegram стояли на устройстве, в ролике не видно. Технического разбора эксплойта на сайте компании пока нет.
Ошибка была в коде, который обрабатывает служебные сообщения MediaState. Во время звонка приложения обмениваются ими, чтобы передать, выключен ли микрофон, включена ли камера и как повёрнуто видео. Код неправильно обрабатывал отсутствующие поля и обращался к памяти, к которой не должен был. The Hacker News нашёл подходящую под описание ошибку в опубликованном исходном коде Telegram 12.10.3: программа проверяла значение поворота, а затем читала другое поле, даже если его в сообщении не было.
По данным NebuSec, уязвимы все версии Telegram для Android с 8.6.2 по 12.10.3, вышедшие с марта 2022 по сентябрь 2026 года. Исправление вошло в версию 12.10.4, которая вышла в конце сентября. Свидетельств, что ошибка затрагивает приложения для iOS и компьютеров или групповые звонки, нет.
Это уже вторая за неделю история об уязвимостях Telegram, найденных с помощью ИИ. Накануне «Код.ру» рассказывал, как исследователь с помощью фаззинга под управлением ИИ обошёл серверную защиту мессенджера от вредоносных анимированных стикеров.
Источник видео: NebuSec.