Apple закрыла уязвимость, позволявшую включить 5G на iPhone в России
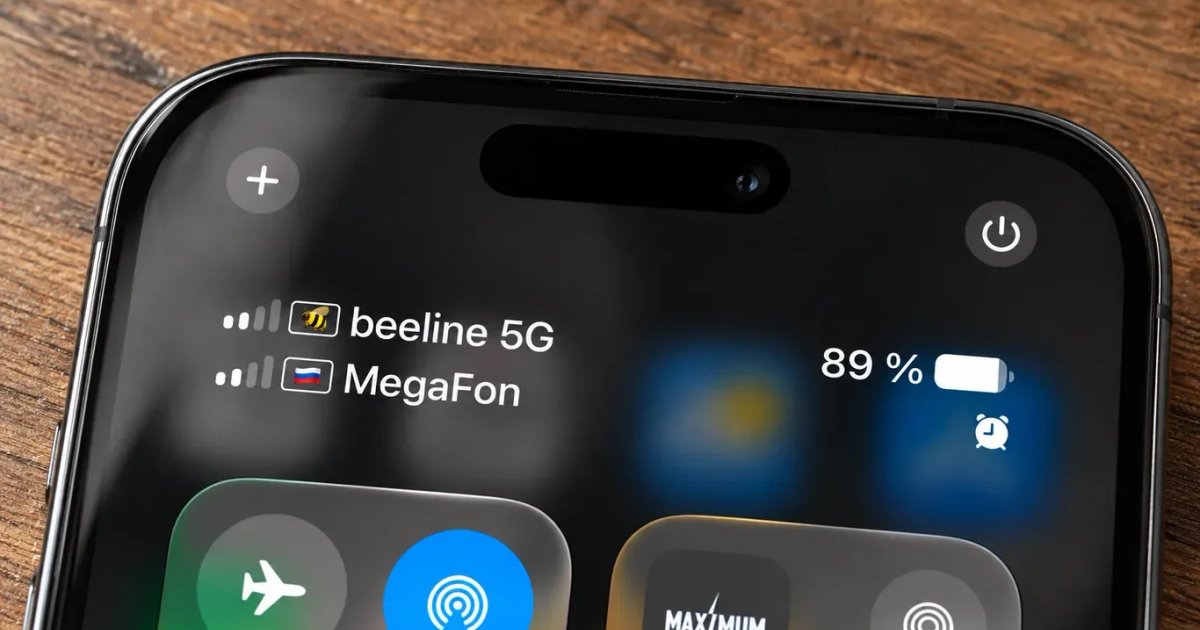
Apple устранила системную уязвимость AirLift в тестовом обновлении iOS 27.2 beta 3, сообщил разработчик эксплойта в X.
Обнаруженная брешь безопасности позволяла сторонним процессам обходить ограничения изолированной системной среды iOS («песочницы») через штатный механизм AirTraffic, отвечающий за синхронизацию данных между iPhone и Mac.
В сообществе уязвимость быстро адаптировали для модификации системных параметров без полноценного джейлбрейка. На базе AirLift энтузиасты создали утилиту CarrierSIM, которая подменяла операторские профили и открывала скрытые функции связи, официально заблокированные на территории России. В их числе — пункт активации сетей 5G, вызовы по Wi-Fi и голосовой кодек высокой чёткости EVS.
По словам исследователя, уязвимость всё ещё остаётся рабочей на версиях iOS 27.0, iOS 27.0.1, а также на первых двух сборках iOS 27.2 beta. Ожидается, что компания закроет её и в финальном общедоступном релизе iOS 27.1. У тех владельцев устройств, кто успел применить скрипт и настроить профиль заранее, функциональность сохраняется, однако повторно активировать её на закрытых версиях прошивки уже не получится.
Ранее редакция «Код.ру» успешно проверила работу инструмента CarrierSIM на смартфоне iPhone 17 Pro Max под управлением iOS 27.0. Удалось добиться отображения переключателя 5G и значка сети нового поколения на российских SIM-картах МегаФона и билайна за счёт подмены идентификаторов на профиль зарубежного оператора связи.